加固后的APK重新签名是一种常见的安卓应用加固技术,它可以提高应用程序的安全性,防止恶意攻击和盗版。
加固后的APK重新签名的原理是将原始APK文件经过加固工具加固后生成新的APK文件,然后使用开发者的私钥对新APK文件进行重新签名,替换原有的签名信息。这样做的目的是保证用户在安装应用时能够验证该应用确实是通过正式渠道发布的,以防止应用被篡改或者被非法分发。
下面将详细介绍加固后的APK重新签名的步骤和注意事项:
步骤一:准备工作
1.获取应用程序的源代码和原始APK文件。
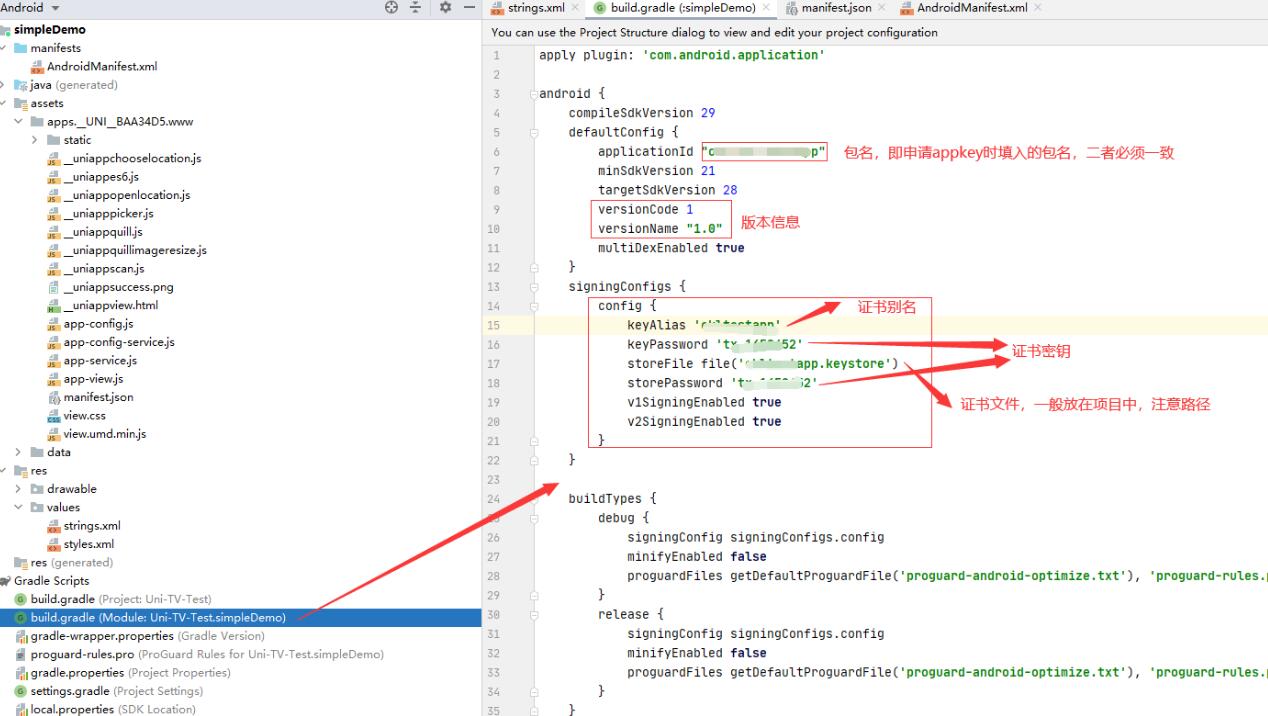
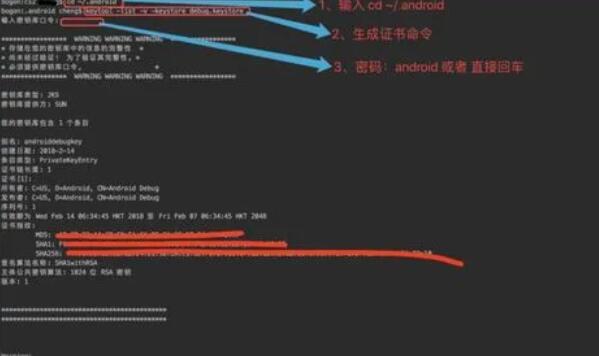
2.生成一个新的私钥和证书:使用Java的Keytool工具生成一个新的私钥和数字证书,用于对加固后的APK进行重新签名。可以使用以下命令生成私钥:
keytool -genkey -v -keystore my-release-key.keystore -alias my-alias -keyalg RSA -keysize 2048 -validity 10000
这将生成一个名为my-release-key.keystore的证书文件。
步骤二:进行加固操作
使用加固工具对原始APK进行加固操作,生成一个加固后的APK文件。加固操作的具体步骤因加固工具而异,可以根据具体的工具文档进行操作。
步骤三:重新签名
1.将原始APK文件解压缩,得到一个包含多个文件的文件夹。
unzip original.apk -d original_folder
2.将加固后的APK文件解压缩,得到另一个包含多个文件的文件夹。
unzip hardened.apk -d hardened_folder
3.将原始APK文件的META-INF文件夹复制到加固后的APK文件的文件夹中,用于保留原有的签名信息。
cp -R original_folder/META-INF hardened_folder/
4.使用Java的jarsigner工具对加固后的APK进行重新签名。使用以下命令:
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore my-release-key.keystore hardened_folder/classes.jar my-alias
其中,my-release-key.keystore是在步骤一中生成的私钥和证书文件,my-alias是步骤一中为私钥设置的别名。
5.重新打包加固后的APK文件。使用以下命令:
zipalign -v 4 hardened_folder.apk rebranded.apk
至此,加固后的APK文件已经完成重新签名。可以将重新签名后的APK文件分发给用户使用。
需要注意的是,对APK进行重新签名的过程中,需要确保私钥和证书的安全性,以防止被他人盗用。此外,应该保留原始APK文件的备份,方便后续的版本更新和升级。
总结:
通过加固后的APK重新签名可以提高应用程序的安全性,防止恶意攻击和盗版。在进行重新签名时,需要准备工作、进行加固操作,并确保私钥和证书的安全性。加固后APK文件重新签名的过程相对简单,但需要注意一些细节和安全问题。