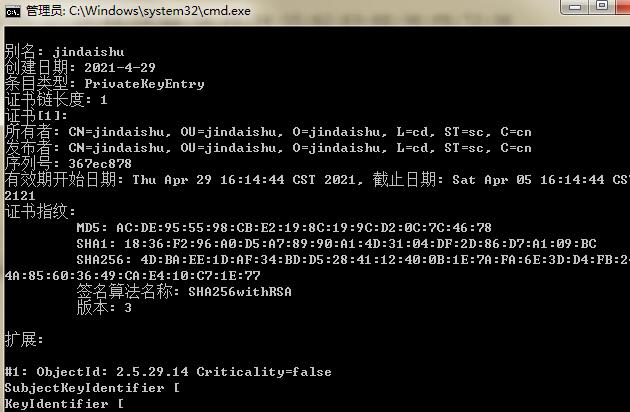
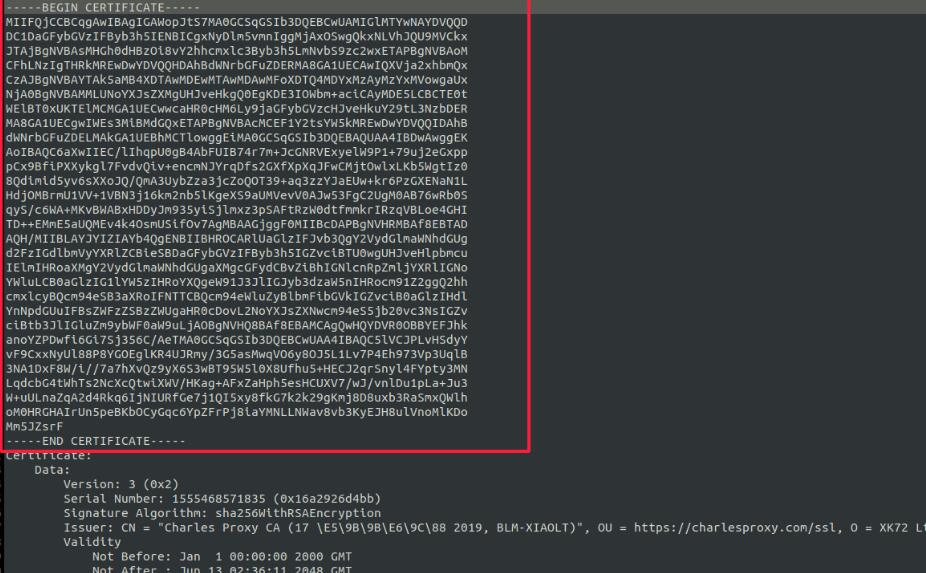
Java获取APK签名的方法是通过读取APK文件中的证书信息来实现的。APK文件是Android应用程序的安装包文件,其中包含了应用程序的代码和资源文件。
首先,我们需要使用Java的ZipInputStream类来读取APK文件。这个类可以用来解压缩ZIP格式的文件,APK文件实际上就是一个ZIP文件。我们需要逐个读取ZIP文件中的条目,并找到以".RSA"为后缀的文件,这个文件就是APK的签名文件。
当我们找到签名文件后,我们可以使用Java的CertificateFactory类来解析证书信息。证书是一种数字证明,用于证明文件或者数据的真实性和完整性。在Android应用开发中,每个APK文件都需要签名才能安装到设备上。证书包括了签名者的信息,如姓名、组织和邮箱等。
我们可以通过以下代码获取APK的签名信息:
```java
import java.io.File;
import java.io.FileInputStream;
import java.io.InputStream;
import java.security.cert.Certificate;
import java.security.cert.CertificateFactory;
public class ApkSignature {
public static void main(String[] args) {
try {
File apkFile = new File("path/to/your/apk/file.apk");
InputStream is = new FileInputStream(apkFile);
CertificateFactory factory = CertificateFactory.getInstance("X.509");
Certificate certificate = factory.generateCertificate(is);
// 获取证书的SHA1指纹
String sha1Fingerprint = getSha1Fingerprint(certificate);
System.out.println("SHA1 Fingerprint: " + sha1Fingerprint);
// 获取证书的MD5指纹
String md5Fingerprint = getMd5Fingerprint(certificate);
System.out.println("MD5 Fingerprint: " + md5Fingerprint);
is.close();
} catch (Exception e) {
e.printStackTrace();
}
}
// 获取证书的SHA1指纹
private static String getSha1Fingerprint(Certificate certificate) {
try {
MessageDigest md = MessageDigest.getInstance("SHA1");
byte[] fingerprint = md.digest(certificate.getEncoded());
return bytesToHexString(fingerprint);
} catch (Exception e) {
e.printStackTrace();
}
return null;
}
// 获取证书的MD5指纹
private static String getMd5Fingerprint(Certificate certificate) {
try {
MessageDigest md = MessageDigest.getInstance("MD5");
byte[] fingerprint = md.digest(certificate.getEncoded());
return bytesToHexString(fingerprint);
} catch (Exception e) {
e.printStackTrace();
}
return null;
}
// 将字节数组转换为十六进制字符串
private static String bytesToHexString(byte[] bytes) {
StringBuffer sb = new StringBuffer();
for (int i = 0; i < bytes.length; i++) {
String hex = Integer.toHexString(0xFF & bytes[i]);
if (hex.length() == 1) {
sb.append('0');
}
sb.append(hex);
}
return sb.toString();
}
}
```
在代码中,我们首先打开APK文件,并创建一个`CertificateFactory`的实例。然后,我们调用`generateCertificate`方法来生成X.509格式的证书,这个证书包含了APK的签名信息。
接下来,我们可以通过调用`getEncoded`方法获取证书的字节数组,并使用SHA1或者MD5等算法对字节数组进行转换得到指纹信息。最后,我们将字节数组转换为十六进制的字符串,就可以得到APK的签名指纹了。
需要注意的是,这个方法只能获取到APK的第一个签名指纹。如果一个APK文件有多个签名,我们只能获取到第一个签名的指纹信息。如果想获取全部的签名指纹,可以尝试使用Android的PackageInfo类中的signatures属性。
通过以上的方法,我们可以在Java中获取APK的签名信息并进行验证。这对于一些需要验证APK安全性的场景非常有用,比如应用商店或者安全检测工具。