应用签名是 Android 应用的重要部分,它充当了应用来源验证和数据完整性保护的角色。本文将介绍 Android 应用签名的实现原理和详细步骤。
### 应用签名的原理
Android 应用签名使用的是非对称加密算法,常用的是 RSA 加密。应用签名由应用开发者使用私钥对应用的数字摘要进行加密,生成签名文件。而在应用安装时,系统会使用预装在设备中的公钥对应用进行验证。如果验证成功,那么就说明应用的来源可信且数据完整。
应用签名的原理主要有以下几个步骤:
1. 生成密钥对:应用开发者使用工具生成一对公私钥。其中,私钥需要妥善保存,而公钥会被嵌入到应用包中。
2. 生成应用的数字摘要:应用开发者使用散列函数(如 MD5 或 SHA-1)对应用的内容进行计算,得到一个唯一的数字摘要。
3. 使用私钥对数字摘要进行加密:开发者使用私钥对应用的数字摘要进行加密,生成签名文件。
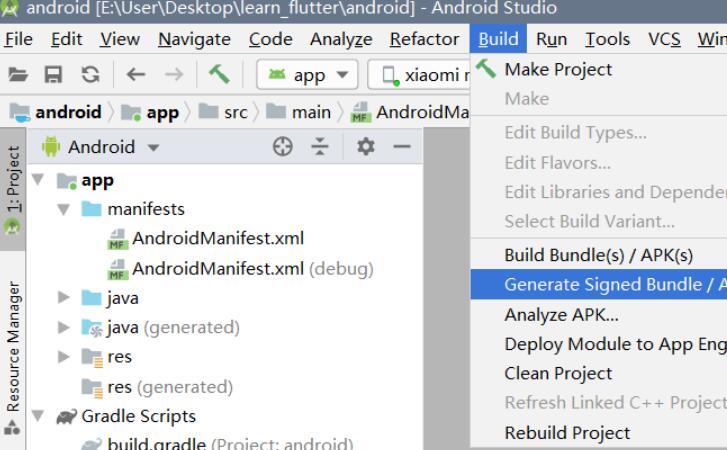
4. 将签名文件嵌入到应用包中:开发者将生成的签名文件嵌入到应用的包中,生成最终的应用安装包(APK)。
5. 安装应用包:用户安装应用包时,系统会提取应用的签名文件和公钥。
6. 使用公钥验证签名:系统使用内置的公钥对应用的签名文件进行解密,并计算应用的数字摘要。
7. 验证签名:系统对比计算得到的数字摘要与应用包中的数字摘要是否一致,如果一致,则说明应用来源可信且数据完整。
### 获取应用签名的步骤
要获取 Android 应用的签名信息,可以通过以下步骤进行:
1. 在 Android Studio 中打开应用项目。
2. 找到项目的 "app" 目录,在其下找到 "build.gradle" 文件。
3. 在 "build.gradle" 文件中添加以下代码:
```gradle
android {
...
signingConfigs {
release {
storeFile file("keystore.jks")
storePassword "123456"
keyAlias "alias"
keyPassword "123456"
}
}
buildTypes {
release {
signingConfig signingConfigs.release
...
}
}
}
```
这段代码中的 "keystore.jks" 是密钥库文件的路径,"123456" 是密钥库的密码,"alias" 是密钥的别名。
4. 打开终端或命令行工具,在项目根目录下执行以下命令:(注意替换为自己的密钥库文件名)
```
./gradlew signingReport
```
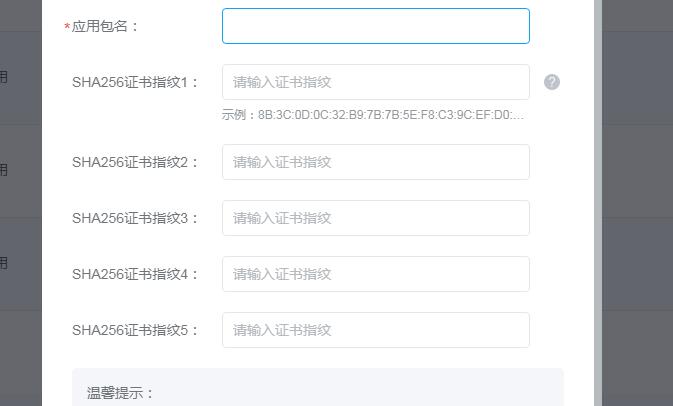
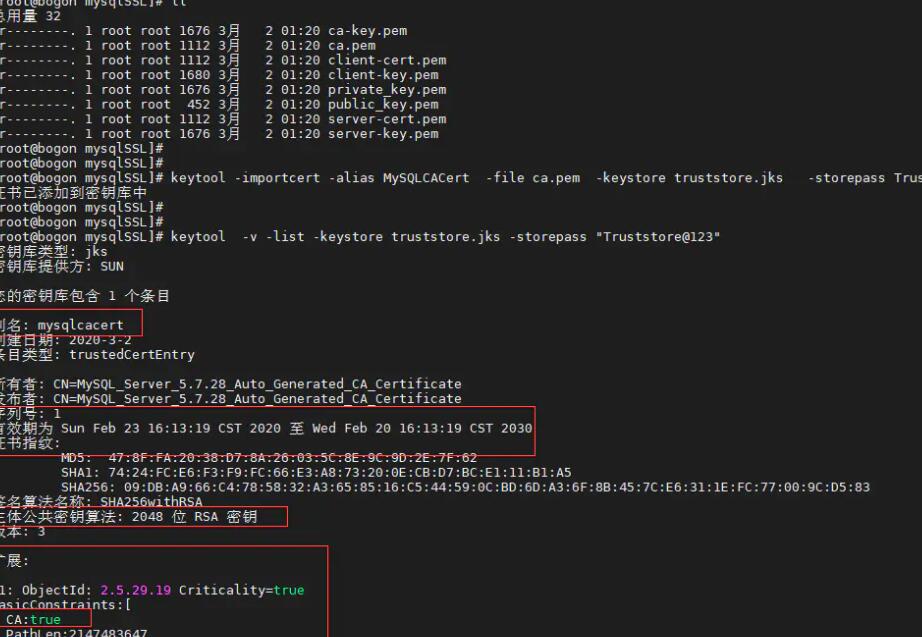
5. 执行完毕后,在终端中会显示应用签名的相关信息,包括 MD5、SHA1 和 SHA-256 等。
通过上述步骤,你就可以获取到 Android 应用的签名信息了。
总结:
应用签名在 Android 应用开发中扮演着重要的角色,可以保证应用来源的可信度和数据完整性。通过使用非对称加密算法,开发者可以生成应用签名,并将签名嵌入到应用包中。而系统在安装应用时,会使用系统内置的公钥对应用进行验证。如果验证成功,则说明应用来源可信。希望本文能够帮助你更好地理解和获取 Android 应用签名的过程。