apktool是一个逆向工程工具,可以将安装包(apk)反编译成可读性较高的源代码文件,方便开发者进行分析和修改。在进行安装包的修改之后,我们经常需要重新对安装包进行签名,以确保修改后的安装包能够被安全地安装和执行。
安装包签名是为了验证安装包的完整性和来源,确保安装包没有被篡改或者以恶意方式进行修改。在进行安装包签名的过程中,我们需要使用私钥对安装包进行加密,生成一个签名文件。当用户安装这个签名过的安装包时,系统会验证签名文件,以确保安装包的完整性和来源的可信度。
apktool提供了一种简便的方式来修改安装包的签名。下面是详细的步骤:
1. 下载并安装Java Development Kit(JDK)。apktool需要使用Java环境来运行,因此首先需要准备好Java的运行环境。
2. 下载apktool的最新版本,可以从其官方网站上获取。解压下载的文件并将其添加到系统的环境变量中,以便能够在命令行中直接使用apktool命令。
3. 打开命令行工具,进入到包含apktool的解压目录。通过输入apktool命令验证是否安装正确。
4. 使用apktool进行安装包的反编译。在命令行输入以下命令:
```
apktool d input.apk -o output_folder
```
这会将input.apk反编译到指定的output_folder中。
5. 在output_folder中找到`META-INF`文件夹,这个文件夹中包含了安装包的签名信息。
6. 删除`META-INF`文件夹中的所有文件。这是因为在对安装包进行修改后,安装包的内容发生了变化,旧的签名文件已经不再适用。
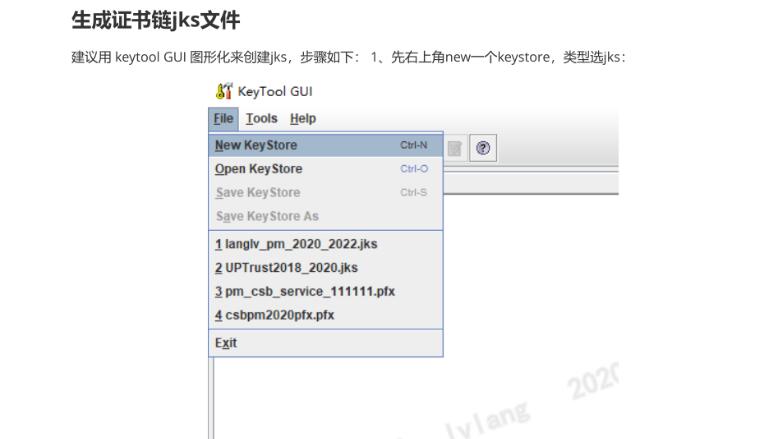
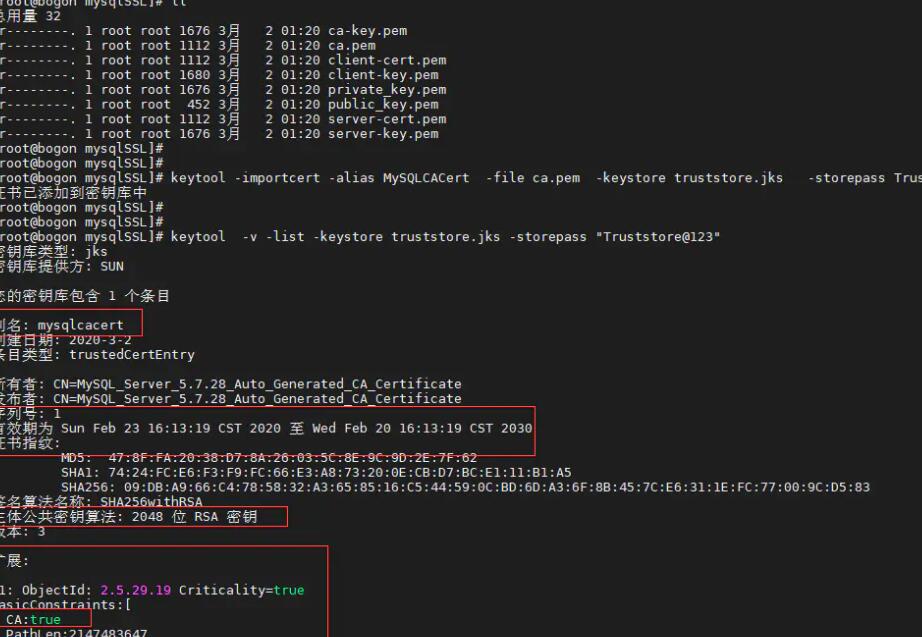
7. 生成一个新的签名文件。可以使用Java自带的`keytool`命令来生成。在命令行中输入以下命令:
```
keytool -genkey -v -keystore my-release-key.keystore -alias alias_name -keyalg RSA -keysize 2048 -validity 10000
```
这会生成一个名为`my-release-key.keystore`的文件,其中包含了私钥和证书信息。
8. 使用apktool进行安装包的重新打包。在命令行输入以下命令:
```
apktool b output_folder -o new_output.apk
```
这会将修改后的安装包重新打包成`new_output.apk`。
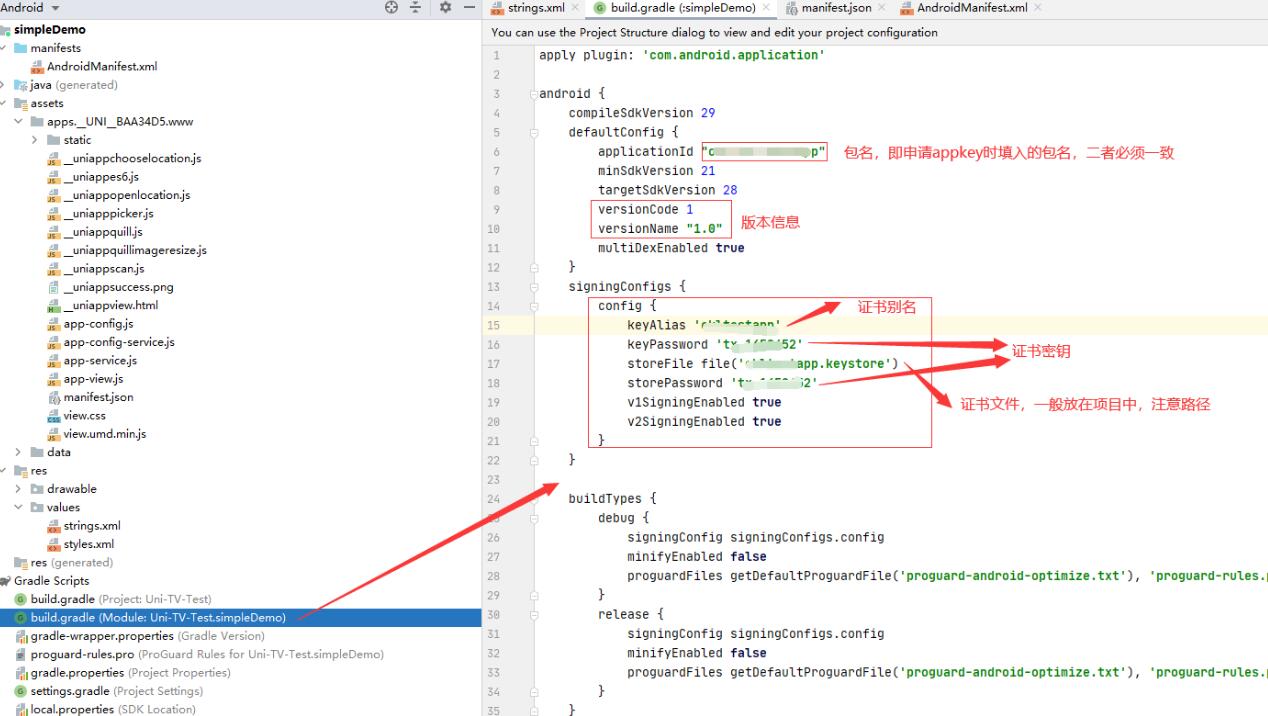
9. 对修改后的安装包进行签名。在命令行输入以下命令:
```
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore my-release-key.keystore new_output.apk alias_name
```
这会使用私钥对安装包进行签名。
10. 验证签名是否成功。在命令行中输入以下命令:
```
jarsigner -verify -verbose -certs new_output.apk
```
如果命令行输出信息中包含了`jar verified`,则表示签名验证成功。
至此,我们已经完成了使用apktool修改安装包签名的过程。通过这个过程,我们可以对安装包进行自定义的修改,并保持签名的正确性和合法性。需要注意的是,修改安装包的签名可能会导致安全问题,因此在实际应用中应该谨慎操作,并确保修改后的安装包具有可靠的来源和完整性。