Android的应用程序必须进行签名以确保其完整性和安全性。签名过程使用数字证书对应用程序进行加密,然后可以通过验证数字证书来验证应用程序的完整性和来源。每个应用程序都必须有一个唯一的签名密钥来标识其开发者。
Android中的签名密钥是一个包含了公钥和私钥的数字证书。开发者在构建应用程序时,使用私钥对应用程序进行签名并将公钥嵌入到应用程序中。当用户安装应用程序时,Android系统会验证应用程序的签名,以确保应用程序没有被篡改或被恶意注入。
Android提供了两种类型的签名密钥:debug key和release key。其中,debug key主要用于开发和测试阶段,而release key则是在应用程序准备发布时使用的。
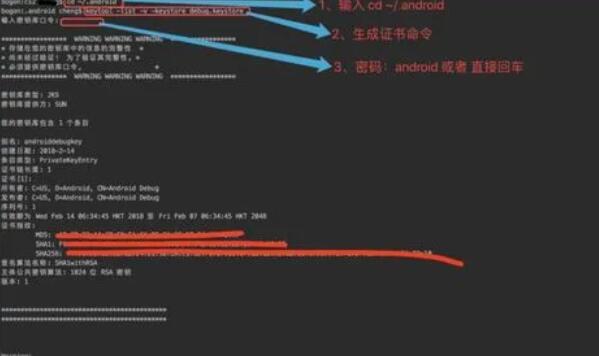
Android Studio会自动为每个项目生成一个debug key,并以默认方式保存在用户目录的.android文件夹下。当我们使用Android Studio来构建和运行应用程序时,它会自动使用debug key签名应用程序。由于debug key是自动生成的,它在每台计算机上都是独一无二的。
当我们准备将应用程序发布到Google Play或其他应用市场时,就需要使用release key对应用程序进行签名。release key是由开发者自行生成,并且应该进行妥善保存,以防止私钥泄露。
生成release key需要借助Java开发工具包(JDK)中的`keytool`工具。我们可以在命令行中运行以下命令来生成一个release key:
```bash
keytool -genkey -v -keystore my-release-key.keystore -alias alias_name -keyalg RSA -keysize 2048 -validity 10000
```
在运行命令后,会提示输入一些信息,如密钥库密码、别名密码、姓名、组织单位等。完成后,会在当前目录下生成一个名为`my-release-key.keystore`的签名密钥文件。
生成了release key之后,我们可以在Android Studio中的项目配置文件(build.gradle)中指定使用该签名密钥来签名应用程序。在`android`部分添加以下代码:
```groovy
...
android {
...
signingConfigs {
release {
storeFile file("my-release-key.keystore")
storePassword "密钥库密码"
keyAlias "alias_name"
keyPassword "别名密码"
}
}
...
buildTypes {
release {
...
signingConfig signingConfigs.release
}
}
}
...
```
其中,`storeFile`指定了签名密钥文件的路径,`storePassword`和`keyPassword`需要填入之前设置的密码,`keyAlias`需要填入之前设置的别名。
现在,我们已经成功配置了release key来签名我们的应用程序了。在构建release版本时,Android Studio会自动使用这个release key来签名应用程序。
总结一下,Android的签名机制是保证应用程序完整性和安全性的重要步骤之一。通过合理使用debug key和release key,我们可以在开发和发布阶段都能够确保应用程序的安全性。同时,我们还可以在调试和发布之间切换,提高开发效率。