JKS(Java Key Store)是Java平台常用的一种密钥库格式,用于存储密钥对(公钥和私钥)、证书链和根证书等。
在Android开发中,应用签名是保证应用数据完整性和安全性的重要手段,而JKS签名就是Android应用的一种常见签名方式。本文将详细介绍JKS签名的原理和步骤。
首先,JKS签名需要使用Java Keytool工具进行创建和管理。该工具是Java Development Kit(JDK)提供的一种命令行实用程序,用于生成、导入、导出和管理密钥库文件。
以下是JKS签名的详细步骤:
1. 生成密钥库
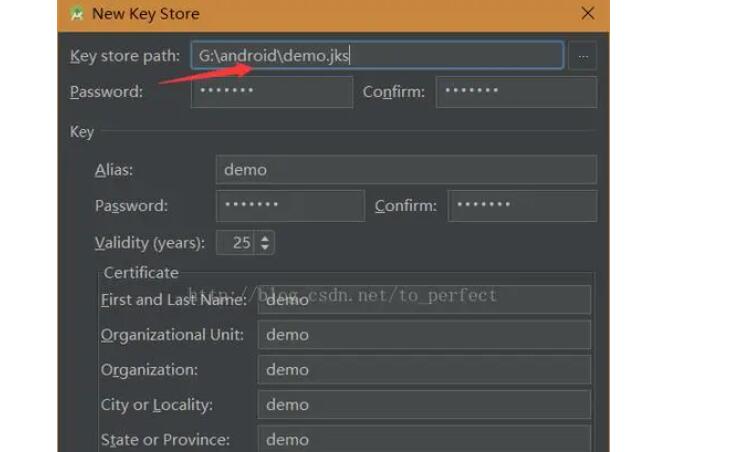
首先,需要使用Java Keytool工具生成密钥库文件(后缀名为.jks)。密钥库文件中存储了应用的签名私钥以及关联的证书等信息。
使用以下命令生成密钥库:
```
keytool -genkeypair -alias myalias -keyalg RSA -keystore my.keystore
```
上述命令中,`-genkeypair`表示生成密钥对,`-alias`指定别名,`-keyalg`指定使用的密钥算法,`-keystore`指定密钥库文件的路径和名称。
2. 设置密码
在生成密钥库时,会提示设置密钥库密码和私钥密码。密钥库密码用于保护整个密钥库文件,而私钥密码用于保护签名私钥。确保设置的密码足够安全,同时记住密码以供后续使用。
3. 生成CSR文件
CSR(Certificate Signing Request)文件用于向数字证书颁发机构申请证书。JKS签名需要先生成CSR文件,然后将其发送给证书颁发机构进行签名。
使用以下命令生成CSR文件:
```
keytool -certreq -alias myalias -keystore my.keystore -file my.csr
```
上述命令中,`-certreq`表示生成CSR文件,`-alias`指定密钥库中的别名,`-keystore`指定密钥库文件的路径和名称,`-file`指定生成的CSR文件的路径和名称。
4. 获取证书
将生成的CSR文件发送给证书颁发机构进行签名,获取签名后的证书。
5. 导入证书
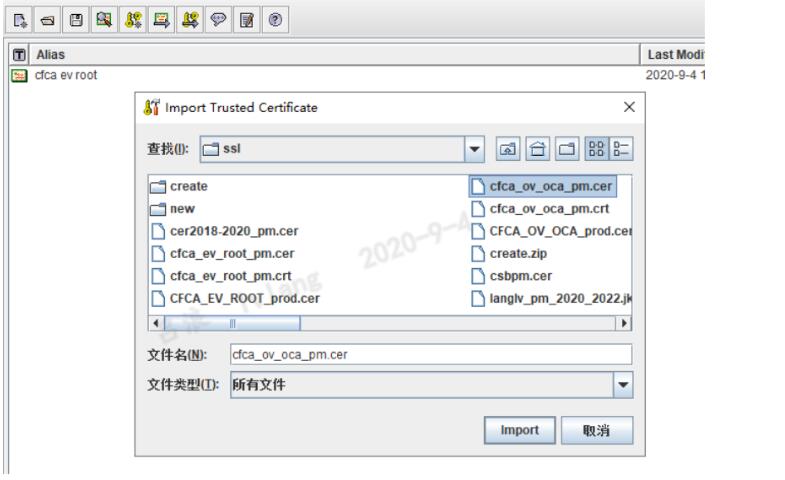
获取到证书后,将其导入到密钥库中。
使用以下命令导入证书:
```
keytool -import -alias myalias -keystore my.keystore -file my.crt
```
上述命令中,`-import`表示导入证书,`-alias`指定别名,`-keystore`指定密钥库文件的路径和名称,`-file`指定要导入的证书文件的路径和名称。
6. 使用密钥库签名应用
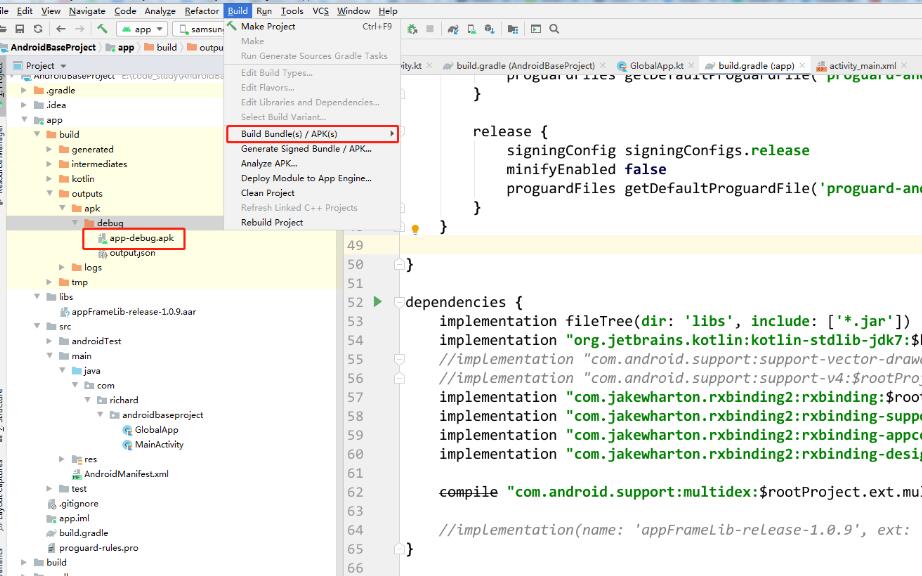
最后,将生成的密钥库文件(my.keystore)用于签名Android应用。
在Android Studio中,可以在项目的gradle配置文件(build.gradle)中设置签名配置。例如:
```
signingConfigs {
release {
storeFile file("my.keystore")
storePassword "密钥库密码"
keyAlias "myalias"
keyPassword "私钥密码"
}
}
buildTypes {
release {
signingConfig signingConfigs.release
}
}
```
上述配置中,`storeFile`指定密钥库文件的路径和名称,`storePassword`指定密钥库密码,`keyAlias`指定别名,`keyPassword`指定私钥密码。
通过以上步骤,就可以使用JKS签名来保证Android应用的安全性和完整性。JKS签名方式使用了密钥库来存储密钥对和证书,通过对应用进行签名,可以确保应用未被篡改,并且可以验证应用的来源和完整性。