Android操作系统默认支持HTTPS协议,在进行网络请求时会验证服务器的数字证书是否有效。如果服务器使用的证书是由受信任的证书颁发机构(Certificate Authority, CA)签发的,那么可以确保服务器的身份和数据的安全性。但是,如果服务器使用的是自签名证书或者是由不受信任的证书颁发机构签发的证书,Android系统会认为该证书不可信,并且会拒绝建立安全连接。
为了解决这个问题,开发者可以将自签名证书或者不受信任证书颁发机构的根证书添加到Android设备的信任证书存储区中,使得Android系统可以信任这些证书。下面详细介绍如何内置SSL证书。
1.获取证书
可以通过以下几种方式获取证书:
- 从服务器获取证书文件,一般为.pem或.crt格式。
- 从浏览器获取证书,可以通过浏览器的证书管理界面导出证书。
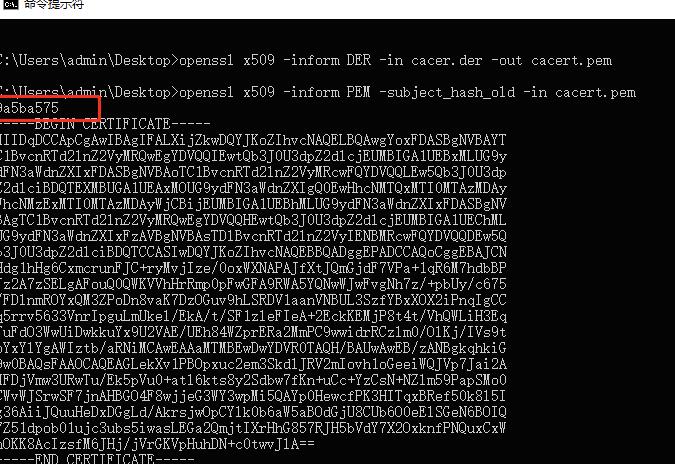
- 使用openssl命令行工具从服务器获取证书。
2.将证书添加到项目
可以将证书文件直接放在项目的assets文件夹下,并命名为".cer"、".crt"、".pem"等后缀名。
3.在代码中使用证书
可以创建一个SSL工厂,并加载证书文件:
```java
public SSLContext getSSLContext(Context context) throws IOException, CertificateException, KeyStoreException, NoSuchAlgorithmException, KeyManagementException {
CertificateFactory cf = CertificateFactory.getInstance("X.509");
InputStream certInputStream = context.getAssets().open("cert.cer");
Certificate ca;
try {
ca = cf.generateCertificate(certInputStream);
} finally {
certInputStream.close();
}
KeyStore keyStore = KeyStore.getInstance(KeyStore.getDefaultType());
keyStore.load(null, null);
keyStore.setCertificateEntry("ca", ca);
String tmfAlgorithm = TrustManagerFactory.getDefaultAlgorithm();
TrustManagerFactory tmf = TrustManagerFactory.getInstance(tmfAlgorithm);
tmf.init(keyStore);
SSLContext sslContext = SSLContext.getInstance("TLS");
sslContext.init(null, tmf.getTrustManagers(), null);
return sslContext;
}
```
将上述代码添加到需要进行HTTPS请求的代码中,然后使用创建的SSLContext即可:
```java
URL url = new URL("https://example.com");
HttpsURLConnection connection = (HttpsURLConnection) url.openConnection();
connection.setSSLSocketFactory(getSSLContext(context).getSocketFactory());
// ...
```
这样,Android系统会使用以上添加的证书来验证服务器的身份,从而建立安全连接。
需要注意的是,内置证书的方式无法处理动态更新的证书,当服务器端证书失效或更换时,需要重新更新客户端的证书。同时,由于自签名证书或不受信任证书颁发机构的证书存在安全隐患,建议在正式发布应用程序时,使用由受信任的证书颁发机构签发的证书。