在Android开发中,签名文件是对应用进行数字签名的重要文件,用于验证应用的身份和完整性。签名文件可以防止应用被篡改,并确保只有授权开发者能够对应用进行更新。
下面是获取签名文件的原理和详细介绍:
1. 生成签名文件的原理:
签名文件的生成分为两个步骤:生成秘钥库和使用秘钥库生成签名文件。
- 生成秘钥库:
首先,需要生成一个用于存储签名密钥对的秘钥库文件(.keystore文件)。可以使用Java的keytool工具来生成秘钥库文件。
打开命令行终端,执行以下命令:
keytool -genkey -alias keyAlias -keyalg RSA -keysize 2048 -validity 365 -keystore keystoreName.keystore
其中,keyAlias是密钥别名,keystoreName是秘钥库文件的名称,RSA是密钥算法,2048是密钥长度,365是有效期天数。
- 使用秘钥库生成签名文件:
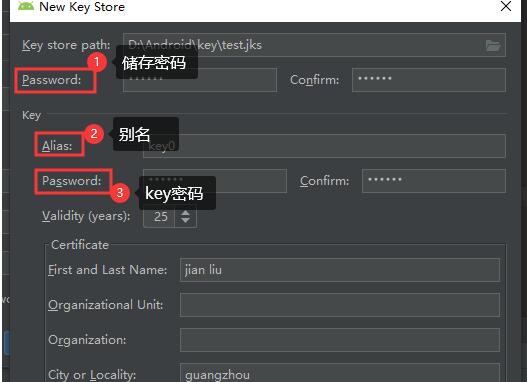
在Android Studio中,可以使用Gradle来生成签名文件。
在项目的build.gradle文件中加入以下代码:
signingConfigs {
release {
storeFile file("keystoreName.keystore")
storePassword "storePassword"
keyAlias "keyAlias"
keyPassword "keyPassword"
}
}
buildTypes {
release {
signingConfig signingConfigs.release
}
}
其中,keystoreName是秘钥库文件的名称,storePassword是秘钥库密码,keyAlias是密钥别名,keyPassword是密钥密码。
执行打包操作时,Gradle会自动使用秘钥库生成签名文件。
2. 获取已签名的应用的签名文件:
在Android设备上,可以使用以下方法获取已签名的应用的签名文件。
- 命令行:
在命令行中执行以下命令:
keytool -list -v -keystore /path/to/your/app.apk
这样就可以获取到应用的签名文件。
- 代码:
在应用中通过PackageManager获取应用的签名文件。
PackageManager pm = getPackageManager();
String packageName = getPackageName();
int flags = PackageManager.GET_SIGNATURES;
try {
PackageInfo packageInfo = pm.getPackageInfo(packageName, flags);
Signature[] signatures = packageInfo.signatures;
for (Signature signature : signatures) {
byte[] cert = signature.toByteArray();
InputStream input = new ByteArrayInputStream(cert);
CertificateFactory factory = CertificateFactory.getInstance("X509");
X509Certificate x509Certificate = (X509Certificate) factory.generateCertificate(input);
String sign = x509Certificate.getPublicKey().toString();
Log.e(TAG, "签名文件:" + sign);
}
} catch (PackageManager.NameNotFoundException e) {
e.printStackTrace();
} catch (CertificateException e) {
e.printStackTrace();
}
通过以上方法,就可以获取到应用的签名文件。
总结:
在Android开发中,签名文件对于应用的安全和验证非常重要。通过生成秘钥库和使用秘钥库生成签名文件,以及通过命令行或代码获取已签名应用的签名文件,可以保证应用的身份和完整性。了解签名文件的生成和获取方法,对于开发者来说是非常重要的。