在Android开发中,应用的签名是一项非常重要的安全措施。通过对应用进行签名,可以确保应用的完整性和身份验证。签名时间是签名文件的创建时间,它可以用来判断应用的发布时间以及验证应用的版本更新。
首先,我们需要了解Android签名的原理。Android应用使用的签名机制是基于公钥和私钥的加密算法。开发者需要生成一对公私钥来对应用进行签名。公钥用于在Android设备上进行验证,而私钥则被开发者保留在安全的地方。
在Android开发中,签名文件通常是以`.jks`或`.keystore`格式保存的。签名文件中包含了应用的签名信息,例如签名的私钥、证书等。签名时间实际上是签名文件的创建时间,可以通过查看签名文件的属性来获取。
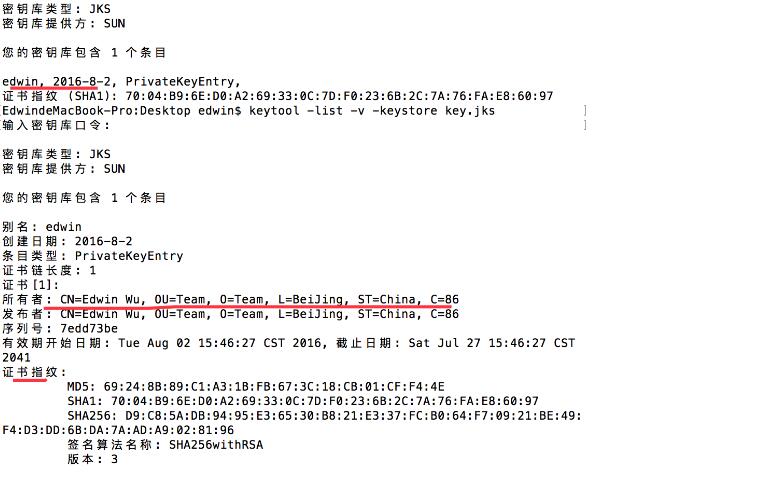
要查看签名文件的创建时间,可以通过命令行工具`keytool`来实现。`keytool`是Java SDK中的一个工具,用于管理Java密钥库和证书。首先,在终端中进入签名文件所在的目录,然后执行以下命令:
```
keytool -list -v -keystore your_keystore_filename.jks
```
其中,`your_keystore_filename.jks`需要替换为你的签名文件的文件名。执行命令后,会显示签名文件的详细信息,包括创建时间。
除了使用`keytool`命令来查看签名文件的创建时间,也可以通过代码来获取签名时间信息。在Android开发中,可以使用`PackageManager`来获取应用的签名信息,然后从签名信息中获取签名时间。
以下是一段获取应用签名时间的示例代码:
```java
PackageInfo packageInfo;
try {
packageInfo = getPackageManager().getPackageInfo(getPackageName(), PackageManager.GET_SIGNATURES);
Signature[] signatures = packageInfo.signatures;
Signature signature = signatures[0];
CertificateFactory certificateFactory = CertificateFactory.getInstance("X.509");
X509Certificate x509Certificate = (X509Certificate) certificateFactory.generateCertificate(new ByteArrayInputStream(signature.toByteArray()));
Date signTime = x509Certificate.getNotBefore();
Log.d("Signature Time", signTime.toString());
} catch(PackageManager.NameNotFoundException | CertificateException e) {
e.printStackTrace();
}
```
通过上述代码,可以获取到应用签名的时间信息,并将其打印到Log中。
总结来说,Android应用签名时间是签名文件的创建时间,可以通过命令行工具`keytool`或者代码获取。签名时间可以用于判断应用的发布时间以及验证应用的版本更新。在开发和发布应用时,务必保证签名文件的安全性,以防止任何非法使用签名来篡改应用。