标题:Android签名工具类详解
简介:
Android应用的签名是确保应用的身份和完整性的重要手段,它可以保证应用的安全性和防止恶意篡改。本文将介绍Android签名的原理和详细介绍一个实用的Android签名工具类,帮助读者更好地理解和使用签名功能。
一、Android签名的原理
1.1 签名的作用
Android应用签名是为了证明应用的真实性和完整性。通过数字签名,开发者可以证明应用的来源,并防止应用被篡改。当用户在手动或自动应用更新时,操作系统会检查应用签名是否与之前安装的应用签名一致,从而确保应用的安全性。
1.2 签名的过程
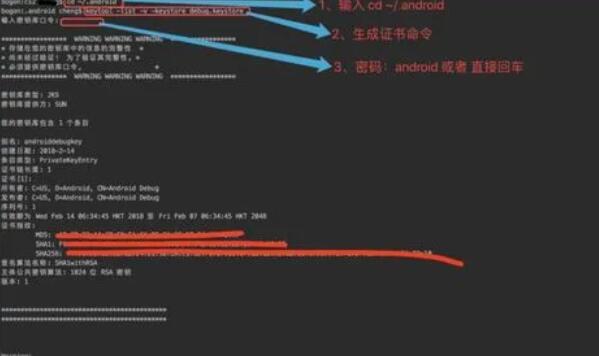
Android的签名过程主要包括生成密钥对、生成证书、生成证书指纹、使用私钥对应用进行签名等步骤。其中,密钥对包括公钥和私钥,私钥用于签名应用,而公钥用于验证签名。
二、Android签名工具类的实现
为了方便开发者进行应用签名操作,可以封装一个Android签名工具类。下面是一个简单实用的示例代码:
```java
import java.io.File;
import java.io.FileOutputStream;
import java.security.KeyPairGenerator;
import java.security.KeyStore;
import java.security.PrivateKey;
import java.security.PublicKey;
import java.security.cert.Certificate;
public class SigningUtils {
public static void signApk(File apkFile, File keystoreFile, String alias, String password) {
try {
KeyStore keyStore = KeyStore.getInstance(KeyStore.getDefaultType());
keyStore.load(null, null);
KeyPairGenerator keyPairGenerator = KeyPairGenerator.getInstance("RSA");
keyPairGenerator.initialize(2048);
KeyPair keyPair = keyPairGenerator.genKeyPair();
PrivateKey privateKey = keyPair.getPrivate();
PublicKey publicKey = keyPair.getPublic();
keyStore.setKeyEntry(alias, privateKey, password.toCharArray(), new Certificate[]{});
FileOutputStream fos = new FileOutputStream(keystoreFile);
keyStore.store(fos, password.toCharArray());
fos.close();
// 使用私钥对应用进行签名
// ...
// 输出签名后的应用文件
// ...
} catch (Exception e) {
e.printStackTrace();
}
}
}
```
解析:
1. 首先,创建一个KeyStore对象,用于管理密钥存储。
2. 使用KeyPairGenerator生成密钥对。
3. 获取私钥和公钥。
4. 将私钥存储到KeyStore中,设置别名和密码。
5. 将KeyStore保存到指定文件中。
6. 使用私钥对应用进行签名。
7. 输出签名后的应用文件。
三、使用签名工具类进行签名
在你的Android工程代码中引入签名工具类,然后按照下面的方式使用:
```java
SigningUtils.signApk(apkFile, keystoreFile, alias, password);
```
其中,apkFile是待签名的应用文件,keystoreFile是签名后的应用文件,alias是签名别名,password是签名密码。
结论:
通过本文的介绍,我们了解了Android签名的原理和过程,并且学会了使用一个Android签名工具类进行应用签名。合理地使用签名工具类,可以为我们的Android应用提供更好的安全性和完整性保障。希望本文对您有所帮助,望读者通过实际操作加深对签名工具类的理解和应用。