Android开发中的签名是指对应用进行数字签名,以确保它的完整性和真实性。在发布应用到Google Play商店之前,应用必须经过签名。本文将为你介绍Android开发签名的原理和详细步骤。
签名的原理
Android应用的签名基于公钥密码体制,使用RSA(Rivest-Shamir-Adleman)算法。签名过程分为两个步骤:生成签名和验证签名。
1. 生成签名:
首先,生成一个密钥对,包括公钥和私钥。开发者使用私钥对应用进行签名,生成签名文件(.apk)。私钥保密,并且在开发者的工作站上存储。签名文件即为应用程序,它包括已打包的应用原始文件和签名信息。
签名的过程如下:
- 开发者使用私钥对应用的每个文件(包括资源文件和代码文件)进行散列(hash)操作,生成散列值。
- 这些散列值与公钥一起保存在签名文件中,以确保应用文件的完整性。
- 最后,开发者使用私钥对散列值串进行加密,生成签名。
2. 验证签名:
当用户下载应用时,Android系统会验证应用的签名是否有效,并且应用的私钥与公钥是否匹配。验证签名的过程如下:
- 系统使用公钥对签名解密,得到散列值串。
- 系统对应用文件进行散列操作,生成散列值。
- 系统对比解密得到的散列值串和应用文件的散列值,如果一致,则表示签名有效。
签名的详细步骤
下面是在Android开发中进行签名的详细步骤:
1. 生成密钥库(Keystore):
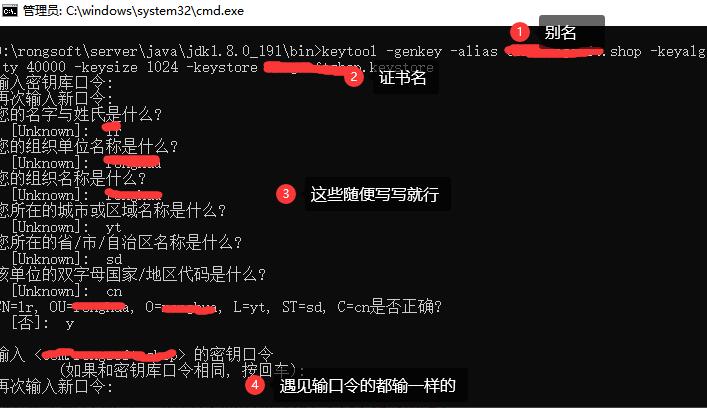
首先,需要创建一个密钥库,用于存储密钥对。可以使用Java的keytool工具来生成密钥库,命令如下:
```
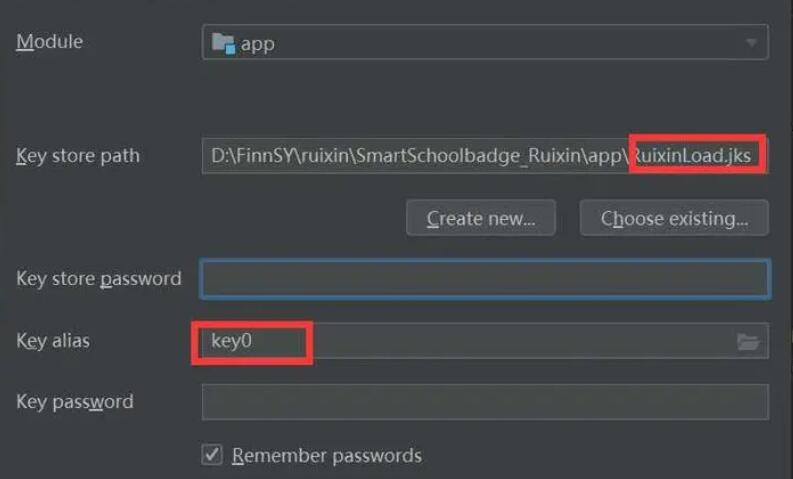
keytool -genkeypair -alias mykey -keyalg RSA -keysize 2048 -validity 10000 -keystore mykeystore.jks
```
这个命令会生成一个名为mykeystore.jks的密钥库,并生成一个名为mykey的密钥对。在生成密钥对时,需要提供一些信息,如姓名、组织名等。
2. 为应用签名:
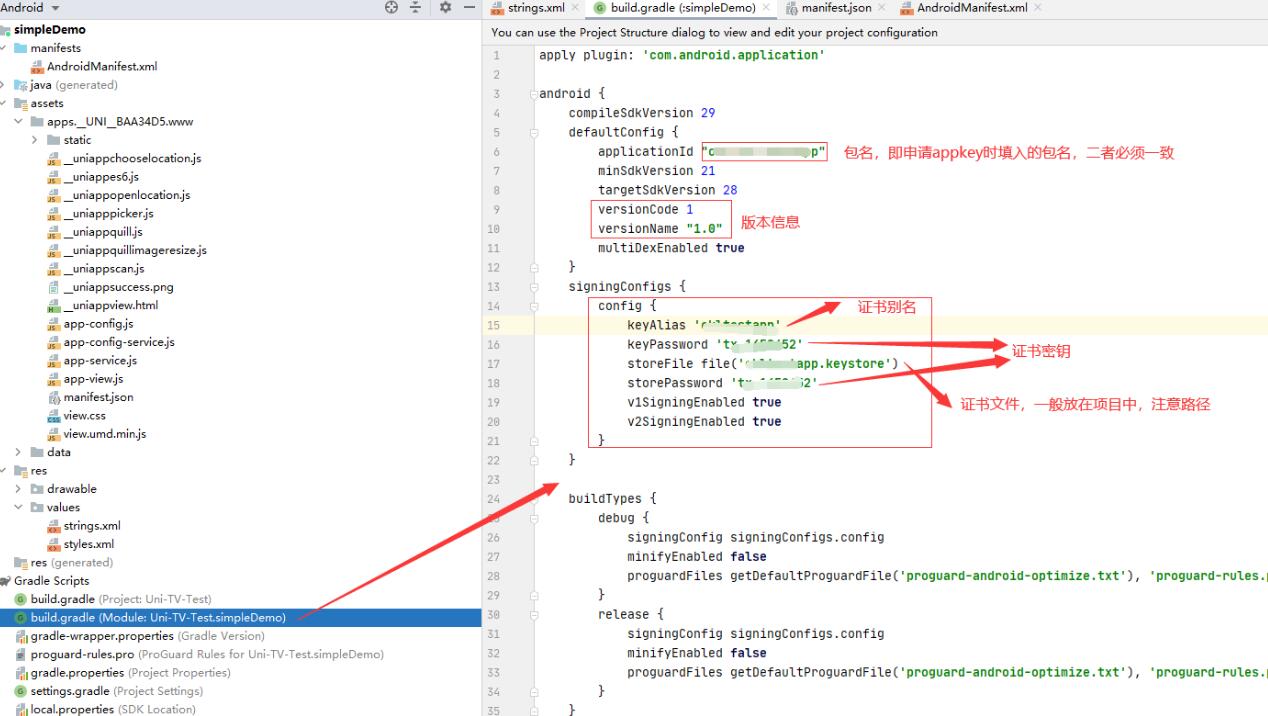
将应用打包成一个未签名的APK文件,可以使用Android Studio或者Gradle来执行这个操作。
3. 使用密钥库对应用进行签名:
执行以下命令,将生成的APK文件用密钥库中的私钥进行签名:
```
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore mykeystore.jks app-release-unsigned.apk mykey
```
其中,mykeystore.jks是密钥库文件的路径,app-release-unsigned.apk是待签名的APK文件的路径,mykey是密钥库中的密钥别名。
4. 验证签名:
执行以下命令,验证签名是否成功:
```
jarsigner -verify -verbose -certs app-release-unsigned.apk
```
如果签名有效,则会显示"jar verified"的信息。
以上就是Android开发中进行签名的原理和详细步骤。通过对应用进行签名,可以确保应用的完整性和真实性,保护用户的安全。签名后的应用可以发布到Google Play商店,供用户下载和使用。