Android应用签名打包是指将开发完成的Android应用程序打包成可安装的APK文件,并对APK文件进行数字签名的过程。本文将对Android签名打包的原理和详细步骤进行介绍。
1. 签名打包的原理
在Android开发中,应用签名打包有以下两个主要目的:
- 确保应用来自可信的源头:通过对应用进行数字签名,可以确保应用的来源可信,防止应用被篡改或恶意注入。
- 保护应用数据的安全:将应用进行签名后,可以防止应用被非法复制,保护应用的知识产权。
Android应用签名打包的原理如下:
- 使用私钥生成数字签名:开发者准备一个私钥,并使用私钥对应用进行数字签名。这个私钥只有开发者自己知道。签名过程使用SHA1或SHA256等哈希算法,对应用的内容进行摘要计算,并使用私钥对摘要进行加密生成签名。
- 使用公钥验证签名:Android设备内置了开发者的公钥,当用户安装APK时,系统会使用公钥来验证APK的签名。如果签名验证通过,系统才会允许安装和运行APK。
2. 签名打包的详细步骤
下面是Android应用签名打包的详细步骤:
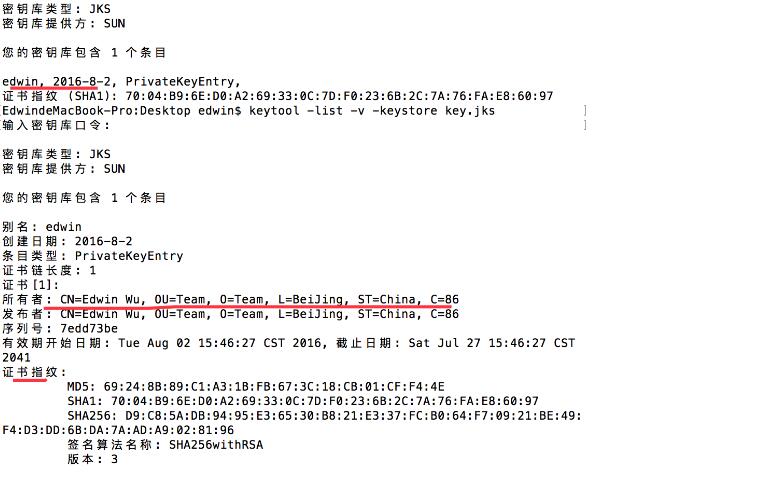
- 生成私钥:使用Java的keytool工具生成私钥,命令如下:keytool -genkey -alias myKey -keyalg RSA -keystore myKeystore.jks -keysize 2048 -validity 36500。其中,myKey是私钥的别名,myKeystore.jks是私钥存储的文件名,-validity表示私钥的有效期,36500表示有效期为100年。
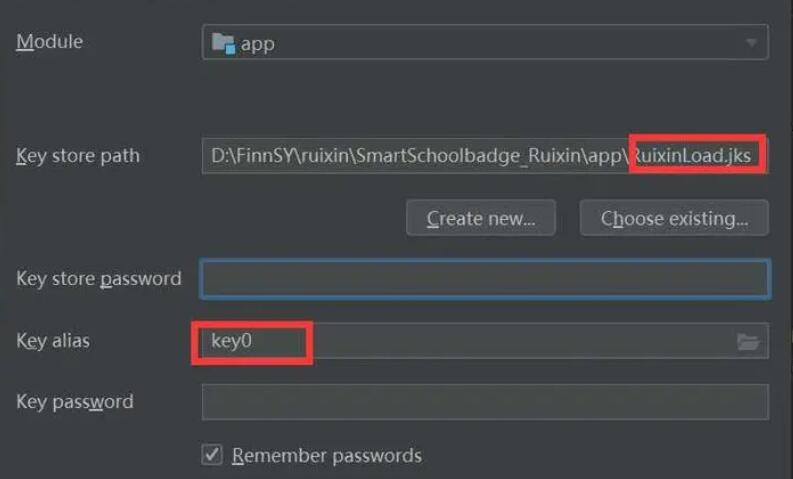
- 生成签名文件:使用私钥对应用进行签名。在Android Studio中,打开项目的gradle脚本,找到android节点,在该节点内添加以下代码:
```groovy
signingConfigs {
release {
storeFile file("myKeystore.jks")
storePassword "your_keystore_password"
keyAlias "myKey"
keyPassword "your_key_password"
}
}
buildTypes {
release {
signingConfig signingConfigs.release
}
}
```
其中,storeFile指定私钥存储的文件名,storePassword和keyPassword分别为私钥和别名的密码。在正式发布时,建议使用密钥库文件和密码进行签名,以保证私钥的安全。
- 生成APK并签名:在Android Studio的Build菜单中,选择Build Bundle(s) / APK(s) -> Build APK(s)。完成后,将生成的APK文件进行签名。
```sh
jarsigner -keystore myKeystore.jks -storepass your_keystore_password -keypass your_key_password -signedjar app-release-signed.apk app-release-unsigned.apk myKey
```
其中,-keystore指定密钥库文件,-storepass和-keypass分别为密钥库密码和私钥密码,-signedjar指定生成的带签名APK的文件名,最后一个参数myKey为私钥的别名。
- 优化APK:对APK文件进行优化,可以使用Android提供的工具zipalign。命令如下:
```sh
zipalign -v -p 4 app-release-signed.apk app-release-signed-aligned.apk。
```
其中,-v表示显示详细信息,-p表示指定字节对齐方式,一般使用4字节对齐。
- 安装和发布APK:至此,签名打包工作完成,可以安装和发布APK文件了。
需要注意的是,在发布应用前,应保管好私钥和密钥库文件,以免丢失或泄露。
总结:Android应用签名打包是保证应用可信、防止应用被篡改的重要步骤。通过生成私钥和签名文件,对APK进行签名,在保持APK的完整性的同时,确保应用的可信和安全。以上是Android签名打包的原理和详细步骤,适用于初学者进行应用打包和发布的参考。