安卓手机apk签名是一个非常重要且常见的操作,它能够保证用户下载安装的应用是被信任的来源。本文将详细介绍安卓手机apk签名的原理和详细步骤。
一、签名的原理
签名是根据应用的内容生成一个唯一的标识,以证明该应用的真实性和完整性。签名由一个非对称加密算法生成,它使用了一个私钥来对应用进行加密,然后使用与该私钥对应的公钥进行解密验证。如果应用的签名无法被验证通过,安卓系统会显示一个警告以防止用户继续安装该应用。
二、签名的准备工作
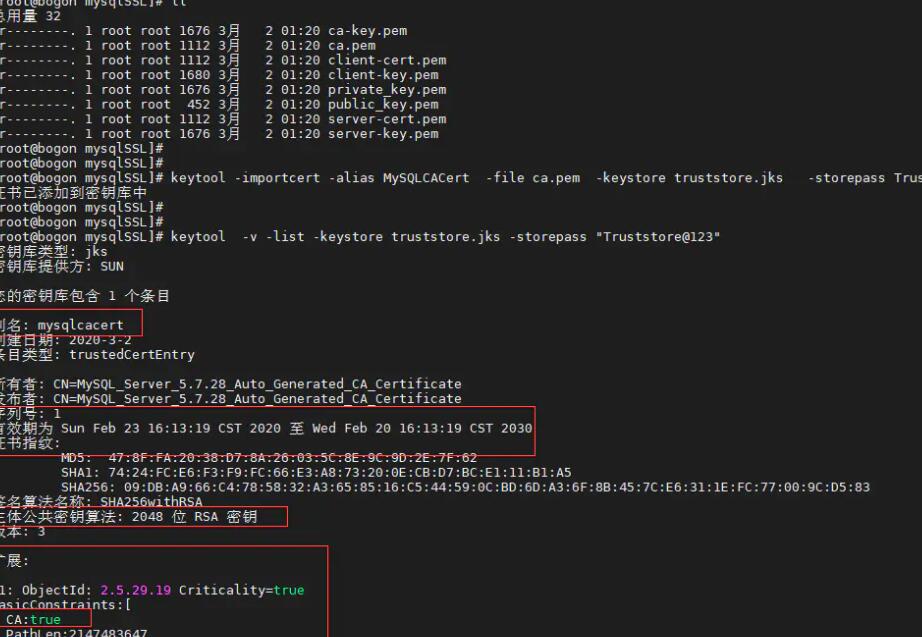
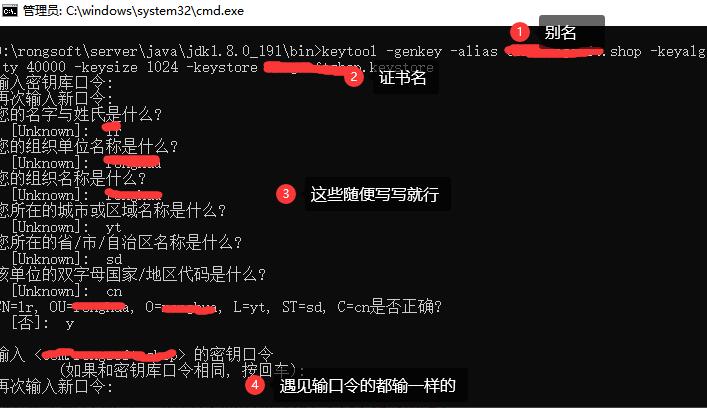
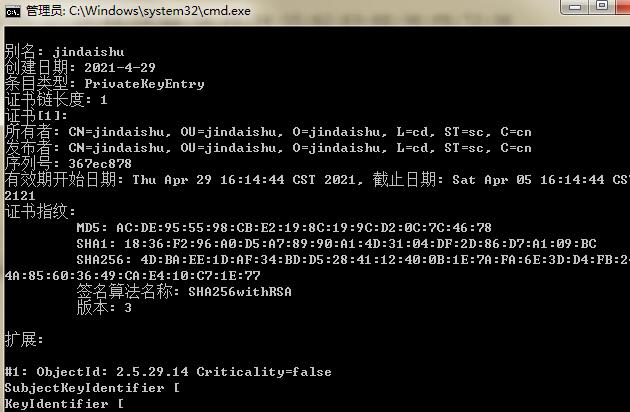
1. 生成密钥库(Keystore):密钥库是一个包含密钥对的文件,用来签名应用。可以使用Java的keytool工具生成密钥库,命令如下:
```bash
keytool -genkey -v -keystore my.keystore -alias myalias -keyalg RSA -keysize 2048 -validity 10000
```
这里“myalias”是密钥对的别名,“2048”是密钥长度,“10000”是密钥有效期。
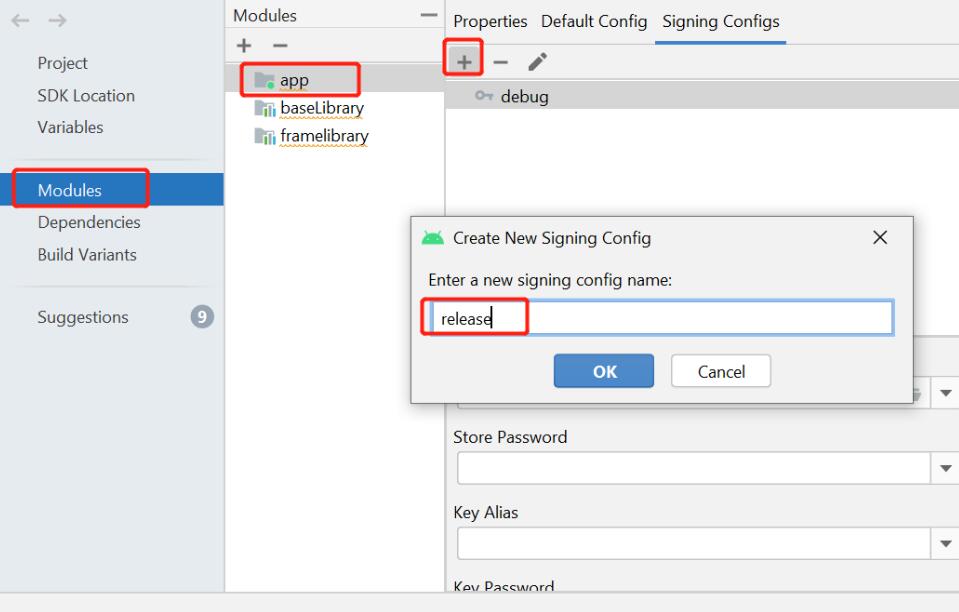
2. 创建签名配置文件(Build Type):在应用的build.gradle文件中,配置签名的相关参数。示例代码如下:
```groovy
android {
signingConfigs {
release {
storeFile file("my.keystore")
storePassword "store_password" // 密钥库密码
keyAlias "myalias" // 密钥别名
keyPassword "key_password" // 密钥密码
}
}
buildTypes {
release {
signingConfig signingConfigs.release
}
}
}
```
这里的“storeFile”是密钥库文件的路径,“storePassword”是密钥库的密码,“keyAlias”是密钥别名,“keyPassword”是密钥密码。
三、进行签名
1. 生成未签名的apk:在终端中执行以下命令,生成未签名的apk文件:
```bash
./gradlew assembleRelease
```
执行完毕后,生成的apk文件位于“app/build/outputs/apk/release/”目录下。
2. 签名apk:在终端中执行以下命令,对未签名的apk文件进行签名:
```bash
jarsigner -verbose -keystore my.keystore -signedjar signed.apk app-release-unsigned.apk myalias
```
这里的“my.keystore”是密钥库文件的路径,“signed.apk”是签名后的apk文件名,“app-release-unsigned.apk”是未签名的apk文件名,“myalias”是密钥别名。
3. 优化签名后的apk:在终端中执行以下命令,对签名后的apk文件进行优化:
```bash
zipalign -v 4 signed.apk aligned.apk
```
这里的“aligned.apk”是优化后的apk文件名,“signed.apk”是签名后的apk文件名。
至此,签名过程已经完成。生成的“aligned.apk”即为经过签名和优化后的最终安装包。
总结:
本文详细介绍了安卓手机apk签名的原理和详细步骤。通过生成密钥库、配置签名参数,以及执行签名和优化命令,我们可以得到一个经过签名的安装包。请注意在实际操作中替换相应的文件路径和密码,并保管好密钥库文件,以确保应用的安全性和完整性。