安卓软件的原生签名是指使用Java开发的安卓应用程序在发布之前,需要将应用程序进行签名的过程。签名可以确保软件包的完整性和源头的可追踪性,可以防止应用程序被篡改或者被恶意修改。
在安卓开发中,应用程序的签名主要包括两个部分:签名密钥和签名证书。签名密钥是用来生成签名证书的私钥,而签名证书则包含了应用程序的信息和签名数据。
下面我将详细介绍安卓软件原生签名的步骤和原理:
步骤1:生成签名密钥
要签名安卓应用程序,首先需要生成一个签名密钥。签名密钥可以使用Java Development Kit(JDK)中的keytool工具生成。运行以下命令生成签名密钥:
```
keytool -genkeypair -alias mykey -keyalg RSA -keysize 2048 -validity 3650 -keystore keystore.jks
```
其中,-alias 参数指定了密钥的别名,-keyalg 参数指定了使用的加密算法,-keysize 参数指定了密钥的长度,-validity 参数指定了证书的有效期,-keystore 参数指定了生成的密钥存储文件的路径和名称。
生成签名密钥后,系统会提示输入一些相关信息,例如密钥库密码、密钥密码、姓名、组织名等。按照提示输入相关信息后,签名密钥就生成成功了。
步骤2:生成签名证书
生成签名证书需要使用JDK中的keytool工具。运行以下命令生成签名证书:
```
keytool -exportcert -alias mykey -keystore keystore.jks -file certificate.pem
```
其中,-alias 参数指定了要导出证书的密钥别名,-keystore 参数指定了密钥存储文件的路径和名称,-file 参数指定了导出的证书文件的路径和名称。
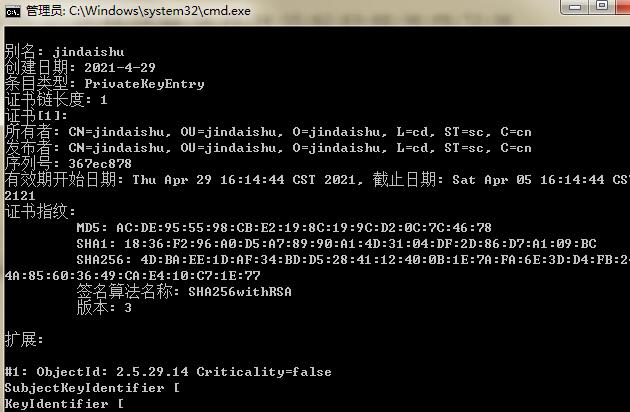
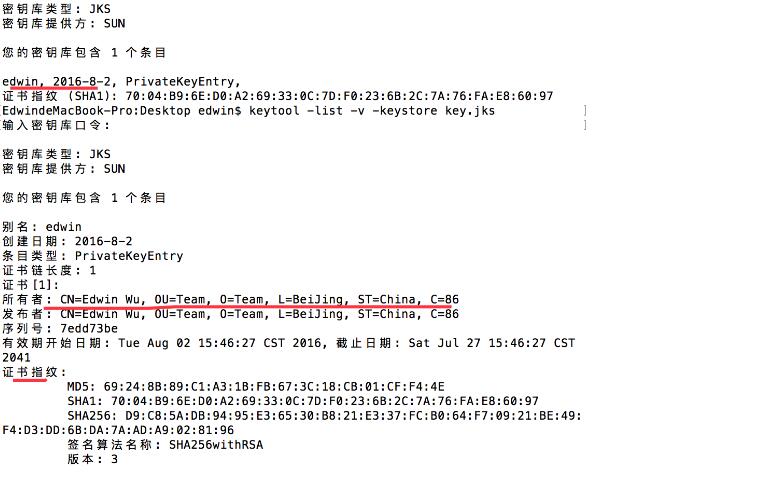
生成签名证书后,可以使用PEM(Privacy-Enhanced Mail)格式查看签名证书内容,证书中包含了应用程序的信息和签名数据。
步骤3:应用程序签名
在进行应用程序签名之前,需要将生成的签名密钥和签名证书放置到安卓项目的合适位置。一般情况下,签名密钥存储文件(.jks 文件)和签名证书文件(.pem 文件)需要放置在项目的根目录或者 app 目录下。
在安卓开发工具中,可以通过以下步骤签名应用程序:
1. 打开应用程序项目。
2. 在菜单中选择 Build -> Generate Signed Bundle / APK。
3. 选择 APK 选项,并点击 Next。
4. 选择签名密钥存储文件和密钥别名,并输入密钥密码。
5. 点击 Next,选择生成 APK 的方式和目标路径。
6. 点击 Finish,开始生成并签名 APK 文件。
原理解释:
安卓应用程序的原生签名是基于公钥加密和数字证书的技术。在生成签名密钥时,使用了非对称加密算法(如RSA算法)生成了一对公私钥对,私钥保存在开发者的安卓开发环境中,而公钥则包含在签名证书中。
应用程序的签名证书中包含了开发者的公钥和一些应用程序的信息(如包名、版本号等),并使用私钥对这些信息进行数字签名。数字签名是指使用私钥对信息进行加密,然后将加密后的结果附加在签名证书中。
在应用程序安装过程中,系统会验证应用程序的签名证书,并使用公钥对签名数据进行解密,得到明文数据。然后,系统会检查明文数据和应用程序自身的一些信息是否匹配,以确保应用程序的完整性和来源的可追溯性。
总结:
安卓软件的原生签名是为了保证应用程序在发布过程中的完整性和来源可追溯性而进行的操作。生成签名密钥,生成签名证书,然后将签名密钥和签名证书放置到项目中,最后通过开发工具进行签名和生成APK文件。签名原理是基于公钥加密和数字证书的技术,使用私钥对证书中的信息进行签名,系统在安装应用程序时验证证书的完整性和可信度。