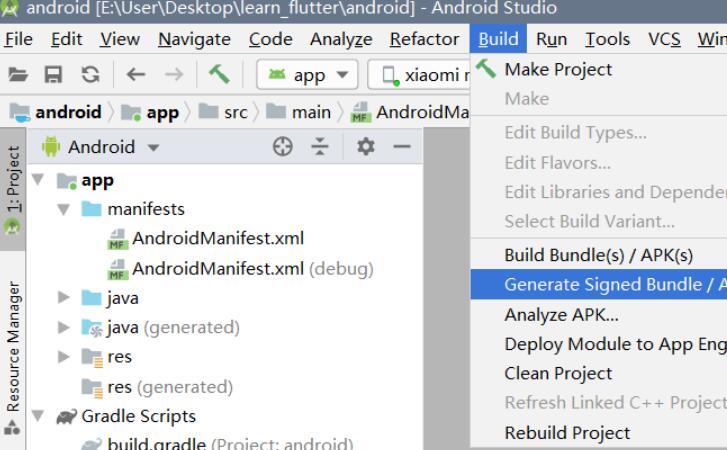
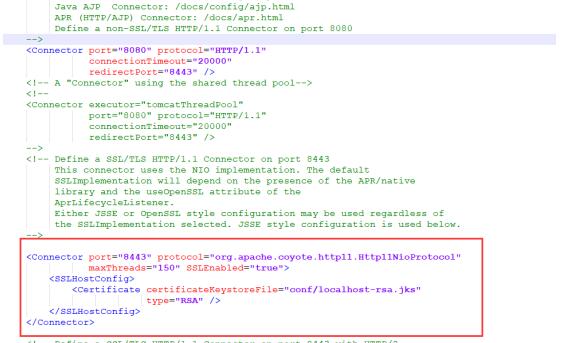
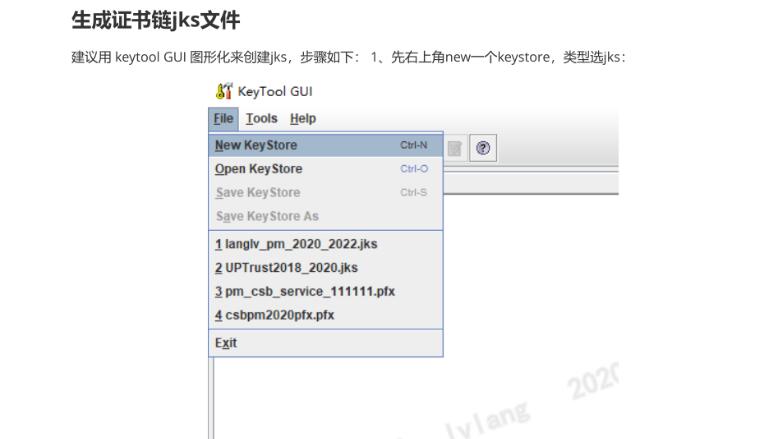
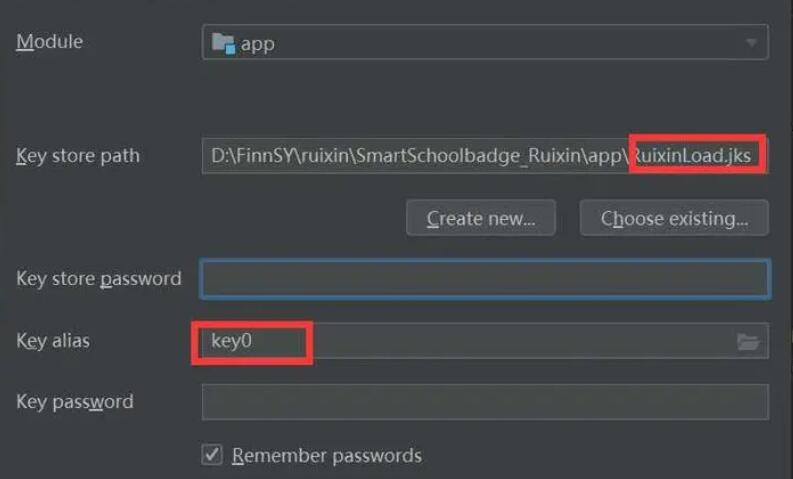
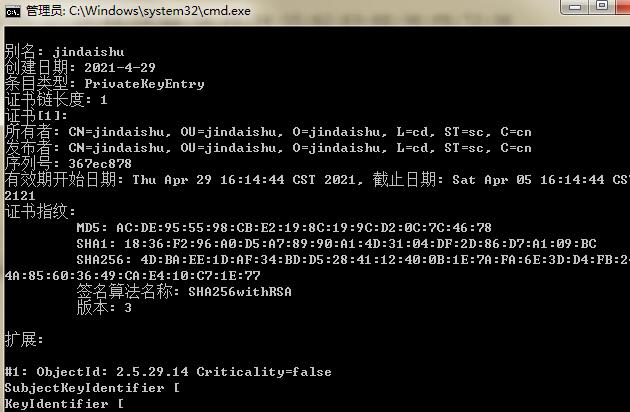
安卓签名证书是用于对应用程序进行数字签名的证书文件。签名证书的作用是确保应用程序的完整性和真实性,同时也用于应用程序和用户之间的身份验证。在Android开发中,签名证书是非常重要且必须的组成部分。
一、原理介绍:
当我们在开发Android应用程序时,需要将应用程序进行打包,并使用签名证书对应用程序进行签名。签名的目的是确保应用程序在安装和更新过程中的完整性和真实性。签名过程使用了非对称加密算法,即使用私钥对应用程序的摘要进行加密,生成签名。这个签名可以被公钥来进行验证,如果验证通过则表示应用程序是完整且真实的。
二、签名证书文件的存放位置:
1. 调试模式:在调试模式下,Android开发工具会自动生成一个测试用的签名证书,这个证书默认存放在用户目录的.android文件夹下,例如:C:\Users\用户名\.android\debug.keystore。这个证书用于在开发过程中进行签名,可以用于调试和测试。
2. 发布模式:在发布应用程序时,我们需要使用一个正式的签名证书来进行签名。这个证书一般是由开发者自己申请或者购买的,需要将证书文件存放在安卓工程目录的根目录下。一般命名为"keystore.jks"或者"keystore.p12",具体的命名可以根据个人喜好来确定。此外,我们还需要在项目中的gradle文件中配置相关的签名信息。
三、签名证书的生成和配置步骤:
1. 生成签名证书: 使用Java Development Kit (JDK) 中自带的keytool工具生成签名证书。可以在命令行中执行以下命令:
```
keytool -genkey -v -keystore keystore.jks -keyalg RSA -keysize 2048 -validity 10000 -alias key_name
```
这个命令将生成一个名为"keystore.jks"的签名证书,有效期为10000天。我们需要在此过程中设置密码,并记住这个密码,后续需要使用。
2. 配置签名证书: 在Android项目的根目录下的`build.gradle`文件中进行签名证书的配置,示例代码如下:
```gradle
android {
...
signingConfigs {
release {
storeFile file("keystore.jks")
storePassword "your_store_password"
keyAlias "your_key_alias"
keyPassword "your_key_password"
}
}
buildTypes {
release {
...
signingConfig signingConfigs.release
}
}
}
```
将`storeFile`指定为生成的签名证书文件路径,`storePassword`为生成证书时设置的密码,`keyAlias`为证书别名,`keyPassword`为证书密码。
四、总结:
签名证书在安卓开发中是非常重要的一环,它能够确保应用程序的完整性和真实性。开发者可以通过JDK提供的keytool工具生成签名证书,用于应用程序的发布。发布版本的签名证书需要存放在Android项目的根目录下,并在gradle文件中进行配置。只有正确配置和使用签名证书,才能保障应用程序在安装和更新过程中的安全性和可信度。