免费试用

中文化、本土化、云端化的在线跨平台软件开发工具,支持APP、电脑端、小程序、IOS免签等等

安卓签名文件制作软件

安卓签名文件是在开发和发布安卓应用时必备的一项工作。签名文件是用来验证应用的身份和完整性的,同时可以保证应用在发布过程中没有被篡改或者植入恶意代码。

签名文件有两种类型:debug签名文件和release签名文件。debug签名文件仅用于开发和调试阶段,而release签名文件用于发布应用到Google Play或其他应用商店。

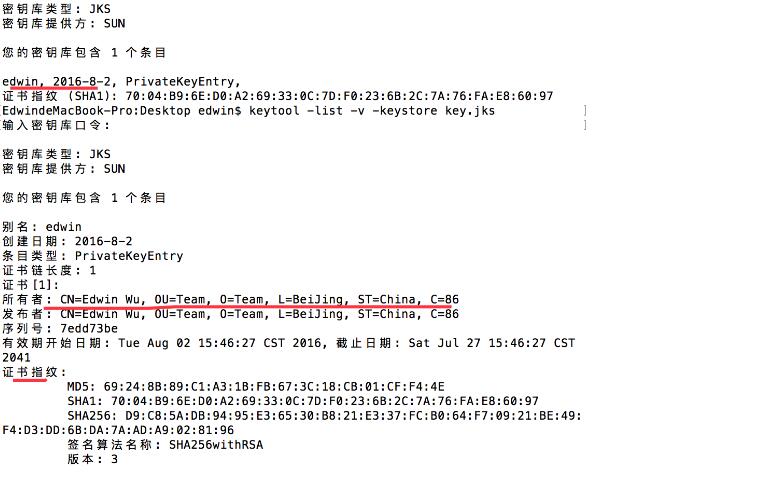
制作签名文件的工具主要是使用Java自带的keytool命令行工具。keytool可以生成公钥和私钥,并将其保存在一个密钥库文件中。下面是制作签名文件的详细步骤:

步骤1:打开命令行界面,进入到Java的bin目录下(通常是在JDK安装目录的bin文件夹中)。

步骤2:运行以下命令创建一个新的密钥库文件:

keytool -genkeypair -alias -keyalg RSA -keysize 2048 -validity 10000 -keystore .keystore

其中,是给密钥对取一个别名,用于标识密钥对的唯一性。-keyalg指定密钥对的算法,一般选择RSA算法。-keysize指定密钥的长度,一般选择2048。-validity指定密钥的有效期,单位是天。-keystore指定密钥库文件的名称。请根据实际需求替换上述参数。

步骤3:执行以上命令后,会在当前路径下创建一个新的密钥库文件。接下来,会提示输入密钥库的密码、密钥的密码以及其他相关信息,按照提示逐步填写完成。

步骤4:输入完所有信息后,会生成一个密钥库文件,其中包含了公钥和私钥对。

步骤5:将生成的签名文件保存在安卓项目的根目录下。

通过以上步骤,我们成功生成了一个签名文件。接下来,我们需要在安卓项目的gradle文件中配置使用该签名文件。

步骤6:打开项目的build.gradle文件,找到android闭包,并在其中添加以下代码:

android {

...

signingConfigs {

release {

storeFile file(".keystore")

storePassword ""

keyAlias ""

keyPassword ""

}

}

buildTypes {

release {

signingConfig signingConfigs.release

...

}

}

}

其中,是签名文件的路径。如果签名文件和build.gradle文件在同一目录下,可以直接输入签名文件的名称。这里需要注意将签名文件的扩展名keystore添加在文件名之后。而分别是密钥库密码和密钥密码。

步骤7:保存build.gradle文件,并重新编译项目。

上述步骤中,我们以命令行工具keytool和gradle进行签名文件的生成和配置。当然,也可以使用Android Studio提供的可视化界面完成签名文件的生成和配置。

总之,签名文件在安卓应用的开发和发布过程中扮演着重要的角色。通过上述步骤,我们可以方便地生成和配置签名文件,并保证应用的安全性和完整性。


相关知识:
ios终端替换签名报错
在iOS开发过程中,我们经常需要为应用程序使用证书进行签名以便发布到设备或App Store。然而,在某些情况下,我们可能需要替换应用程序的签名证书,例如当我们购买了新的开发者账号或者需要将开发版本的应用程序发布为生产版本时。但是,在进行签名替换时,有时候
2023-07-18
ios专业签名
iOS专业签名是指通过使用苹果公司的开发者证书和相关工具,将应用程序打包成可在iOS设备上安装和运行的文件的过程。此过程要求开发者具有合法的开发者账号和签名证书。iOS应用程序签名的主要目的是确保应用程序的来源可信和完整性验证。它为用户提供了一种信任机制,
2023-07-18
安卓禁用签名有什么用
安卓禁用签名是指在安卓应用程序开发中,取消对应用程序的签名验证。通常情况下,安卓应用程序在发布之前都需要进行签名,以确保应用程序的完整性和安全性。然而,有时候开发人员可能需要禁用签名来进行特定的测试或调试。以下是禁用签名的原理和详细介绍。1. 签名的作用在
2023-07-17
安卓已安装签名冲突应用怎么弄
在安卓系统中,签名冲突是指两个或多个应用程序具有相同的数字签名。数字签名是开发人员用来证明应用程序的真实性并确保应用程序未被修改的一种方法。当两个应用程序具有相同的签名时,系统会将它们视为相同的应用程序,因此在安装或更新应用程序时可能发生冲突。签名冲突可能
2023-07-17
apk签名可以复制吗
apk签名是用于验证apk文件的完整性和真实性的一种机制。在Android系统中,每个应用程序都必须使用数字证书进行签名,以便在安装和运行时进行验证。签名的作用是确保apk文件没有被篡改,并且能够验证应用程序的来源。在Android开发中,签名是在应用程序
2023-07-17
apk如何取得安全证书
APK取得安全证书是为了确保应用程序的安全性和完整性,并确保应用程序的来源可被验证。以下是APK取得安全证书的原理和详细介绍:1. 证书的作用:APK的安全证书是由数字签名生成的,用于证明APK的身份和完整性。每个应用程序都有一个唯一的证书,由开发者或应用
2023-07-14
©2015-2021 成都七扇门科技有限公司 yimenapp.com  川公网安备 51019002001185号 蜀ICP备17005078号-4