安卓防二次签名是指应用程序在经过签名后,防止被第三方篡改或重新签名,以保护应用程序的完整性和安全性。在这篇文章中,我将向您介绍防止应用程序被二次签名的原理,并提供详细的代码实现。
## 原理介绍
在Android中,应用程序的签名是通过私钥(称为密钥)来创建的,而应用程序的运行环境则使用相应的公钥来验证签名。当一个应用程序被重新签名时,新的签名将不再与原始签名相匹配,从而导致验证失败。
要实现防止应用程序被二次签名,我们可以利用Android应用程序的数字签名验证机制。具体步骤如下:
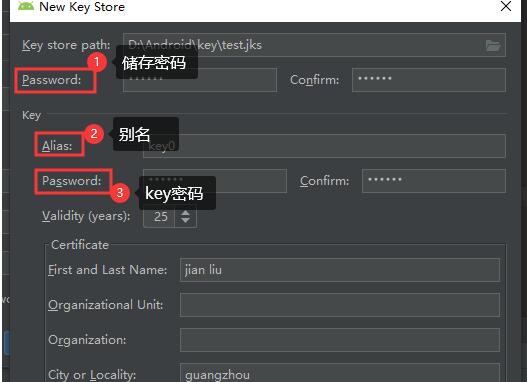
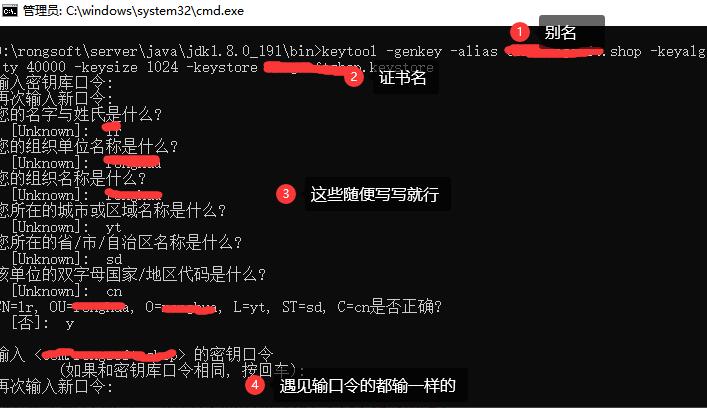
1. 创建一个密钥对(公钥和私钥),将私钥存储在开发者的机密位置,例如KeyStore。
2. 在应用程序的验证过程中,获取应用程序的数字签名。
3. 使用存储的公钥对数字签名进行验证,如果验证成功,则应用程序的签名是有效的,否则为无效的签名。
下面是一个示例代码,演示了如何在Android应用程序中实现防止二次签名。
## 代码实现
```java
import android.content.pm.PackageInfo;
import android.content.pm.PackageManager;
import android.content.pm.Signature;
import android.os.Bundle;
import android.util.Base64;
import android.util.Log;
import androidx.appcompat.app.AppCompatActivity;
import java.security.MessageDigest;
import java.security.NoSuchAlgorithmException;
public class MainActivity extends AppCompatActivity {
private static final String TAG = "MainActivity";
@Override
protected void onCreate(Bundle savedInstanceState) {
super.onCreate(savedInstanceState);
// 获取应用程序的数字签名
String appSignature = getAppSignature();
// 使用存储的公钥对数字签名进行验证
if (verifySignature(appSignature)) {
Log.d(TAG, "Valid signature");
// 签名有效,继续应用程序的逻辑
} else {
Log.d(TAG, "Invalid signature");
// 签名无效,停止应用程序的逻辑或采取其他措施
}
}
private String getAppSignature() {
try {
PackageInfo packageInfo = getPackageManager().getPackageInfo(getPackageName(), PackageManager.GET_SIGNATURES);
Signature[] signatures = packageInfo.signatures;
byte[] signatureBytes = signatures[0].toByteArray();
MessageDigest md = MessageDigest.getInstance("SHA");
byte[] digest = md.digest(signatureBytes);
// 将签名转换为Base64字符串
return Base64.encodeToString(digest, Base64.DEFAULT);
} catch (PackageManager.NameNotFoundException e) {
e.printStackTrace();
} catch (NoSuchAlgorithmException e) {
e.printStackTrace();
}
return null;
}
private boolean verifySignature(String appSignature) {
// 将存储的公钥与应用程序的签名进行比较
String storedPublicKey = "YOUR_STORED_PUBLIC_KEY";
return storedPublicKey.equals(appSignature);
}
}
```
上述代码的核心部分是`getAppSignature()`方法和`verifySignature()`方法。`getAppSignature()`方法用于获取应用程序的数字签名,而`verifySignature()`方法用于将存储的公钥与应用程序的签名进行比较。
在实际应用中,您需要将您自己的公钥存储在`storedPublicKey`变量中,并将其与应用程序的签名进行比较。如果签名有效,则可以继续应用程序的逻辑,否则可以采取适当的措施,例如停止应用程序或显示警告消息。
请注意,为了使本示例代码更加简洁,省略了异常处理和错误检查的部分。在实际应用中,您应该添加适当的错误处理机制以处理可能出现的异常和错误情况。
希望以上介绍能够帮助您理解防止应用程序被二次签名的原理,并提供了一个简单实用的代码示例,供您参考和使用。