在安卓应用开发中,签名文件是非常重要的一部分。它用于证明应用的身份和完整性,以及确保应用在安装和运行时不被篡改。本文将详细介绍安卓app开发中签名文件的原理和如何创建、使用签名文件。
1. 签名文件的原理
在安卓应用发布和安装时,系统会验证应用的签名文件,以确保应用的来源和完整性。签名文件包含一个密钥对,包括一个私钥和一个公钥。开发者使用私钥对应用进行签名,而用户则可以使用公钥来验证应用的签名。如果签名验证通过,则可以安装和运行应用。
签名文件的作用:
a. 标识应用的身份:签名文件包含了应用的发布者信息,用于验证应用的来源。
b. 保证应用的完整性:签名文件通过对应用进行数字签名,确保应用在传输和安装过程中没有被篡改。
c. 防止恶意篡改:如果应用被篡改,其签名将无效,系统将拒绝安装和运行。
2. 创建签名文件
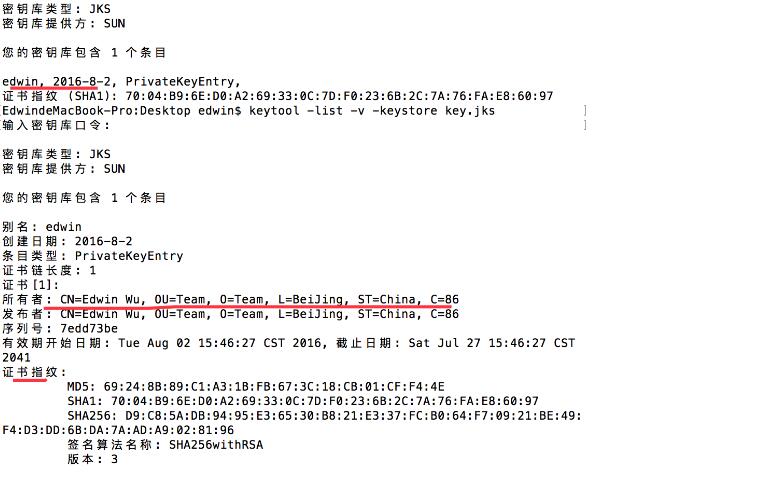
为了创建签名文件,您可以使用Java的keytool工具。以下是创建签名文件的步骤:
a. 打开命令提示符或终端,并导航到您希望保存签名文件的目录。
b. 运行以下命令以生成签名文件:
keytool -genkeypair -alias myAlias -keyalg RSA -keysize 2048 -validity 10000 -keystore myKeystore.jks
"myAlias"是您自己指定的别名,用于标识签名文件。
"myKeystore.jks"是您自己指定的签名文件名。
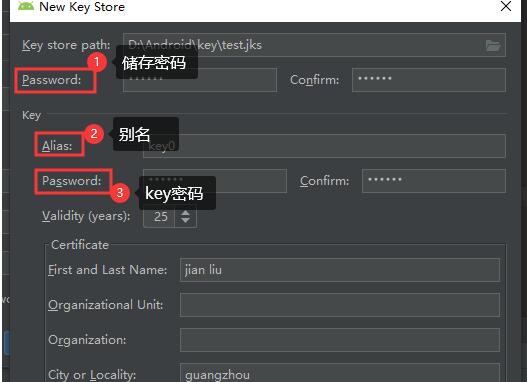
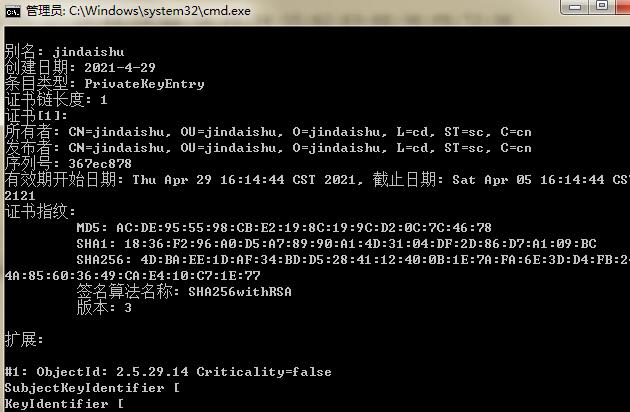
c. 输入您的姓名、组织名称等个人信息,并设置签名文件的密码。
d. 完成后,将在当前目录中生成签名文件(myKeystore.jks)。
3. 使用签名文件
在安卓应用开发中使用签名文件有两个主要的步骤:
a. 将签名文件添加到项目中:
通常,您需要将签名文件(.jks或.keystore文件)复制到您的项目的根目录下。然后,打开项目的build.gradle文件,并在android {}代码块中添加以下代码:
signingConfigs {
release {
storeFile file("myKeystore.jks")
storePassword "yourPassword"
keyAlias "myAlias"
keyPassword "yourAliasPassword"
}
}
这将告诉Android构建系统在发布应用时使用指定的签名文件。
b. 为发布构建使用签名文件:
在构建发布版本的应用时,您需要在构建类型中指定要使用的签名文件。在build.gradle文件中,找到要发布的构建类型(例如release)和其相关的buildTypes代码块。然后,添加以下代码:
signingConfig signingConfigs.release
这将为发布版本的应用使用指定的签名文件进行签名。
通过以上步骤,您已经成功创建了签名文件,并将其用于安卓应用开发中。
总结:
签名文件在安卓应用开发中扮演着重要角色,用于身份验证和应用完整性保护。在创建签名文件时,您可以使用Java的keytool工具,并在项目中使用签名文件的相应配置。