A:打包正式上线版签名APK的过程可以分为以下几个步骤:1. 生成密钥库(KeyStore)在开始打包签名APK之前,需要先生成一个密钥库。密钥库是一个包含了签名密钥的安全存储文件,用于对APK进行数字签名。可以使用Java的keytool工具生成密钥库。下面 详情
A:APK签名是为了确保APK文件的完整性和来源可信性而进行的一项操作。在Android应用开发过程中,APK签名是必不可少的环节。APK签名的原理是使用一个私钥对APK文件进行加密,生成数字签名。当用户在安装APK时,系统会验证该签名的有效性,以判断APK文 详情
A:在安卓开发过程中,签名异常是一个常见的问题。当应用程序在安装或运行时出现签名异常,通常会显示一个错误消息,例如“应用程序已被篡改”或“签名不一致”。签名异常的出现通常是因为应用的签名文件与安装时使用的签名不匹配。为了解决这个问题,我们需要了解签名的原理,并 详情
A:安卓应用包(APK)的签名是保证应用的完整性和可信性的重要组成部分。签名用于验证应用的来源,防止应用被篡改。在安卓系统中,签名主要用于验证应用的身份,确保应用是由可信任的开发者发布的。所有的安卓应用包都必须经过签名,否则无法安装在设备上。签名的过程可以简单 详情
A:在安卓开发过程中,签名异常是一个常见的问题。当应用程序在安装或运行时出现签名异常,通常会显示一个错误消息,例如“应用程序已被篡改”或“签名不一致”。签名异常的出现通常是因为应用的签名文件与安装时使用的签名不匹配。为了解决这个问题,我们需要了解签名的原理,并 详情
A:安卓应用包(APK)的签名是保证应用的完整性和可信性的重要组成部分。签名用于验证应用的来源,防止应用被篡改。在安卓系统中,签名主要用于验证应用的身份,确保应用是由可信任的开发者发布的。所有的安卓应用包都必须经过签名,否则无法安装在设备上。签名的过程可以简单 详情
注册成为一门APP开发者
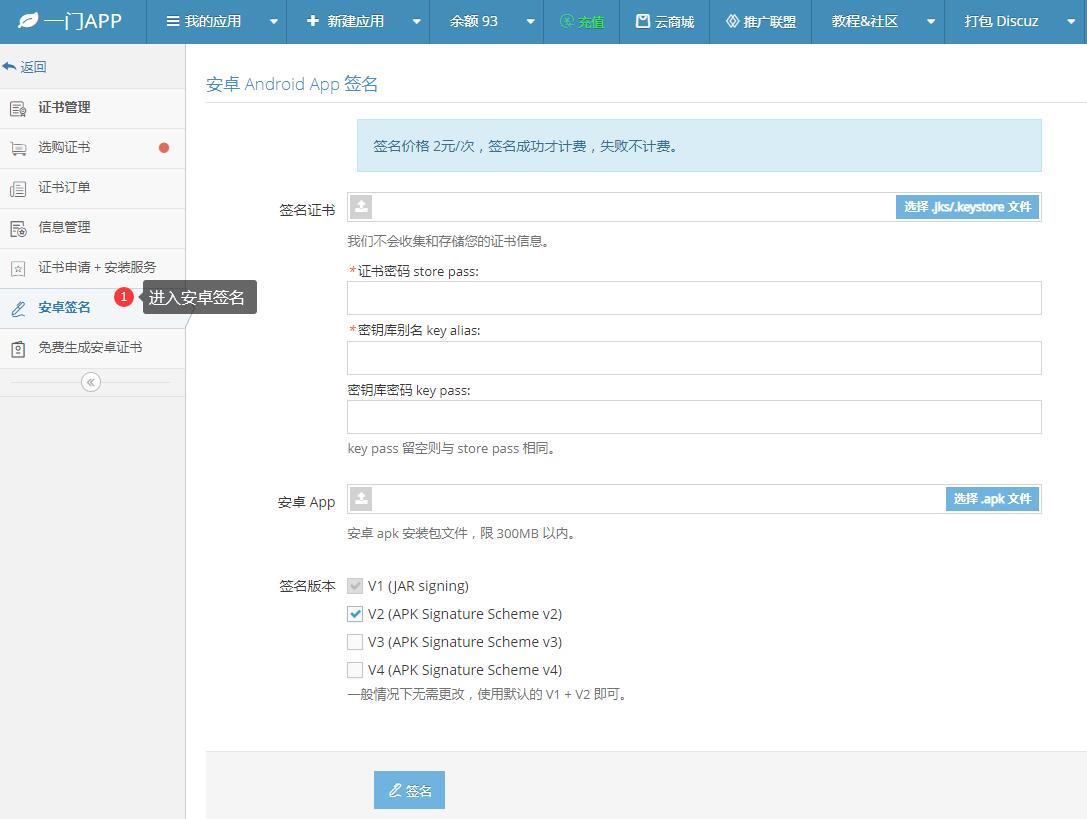
进入安卓重签名工具
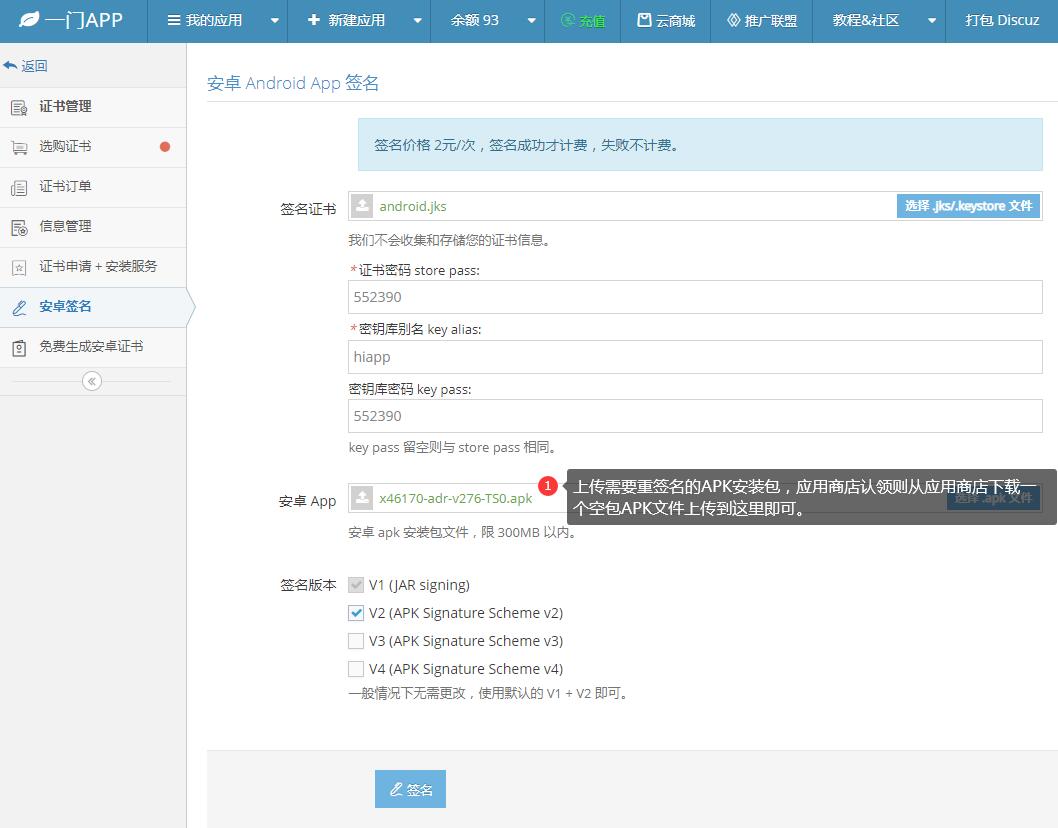
上传安卓证书、APK文件
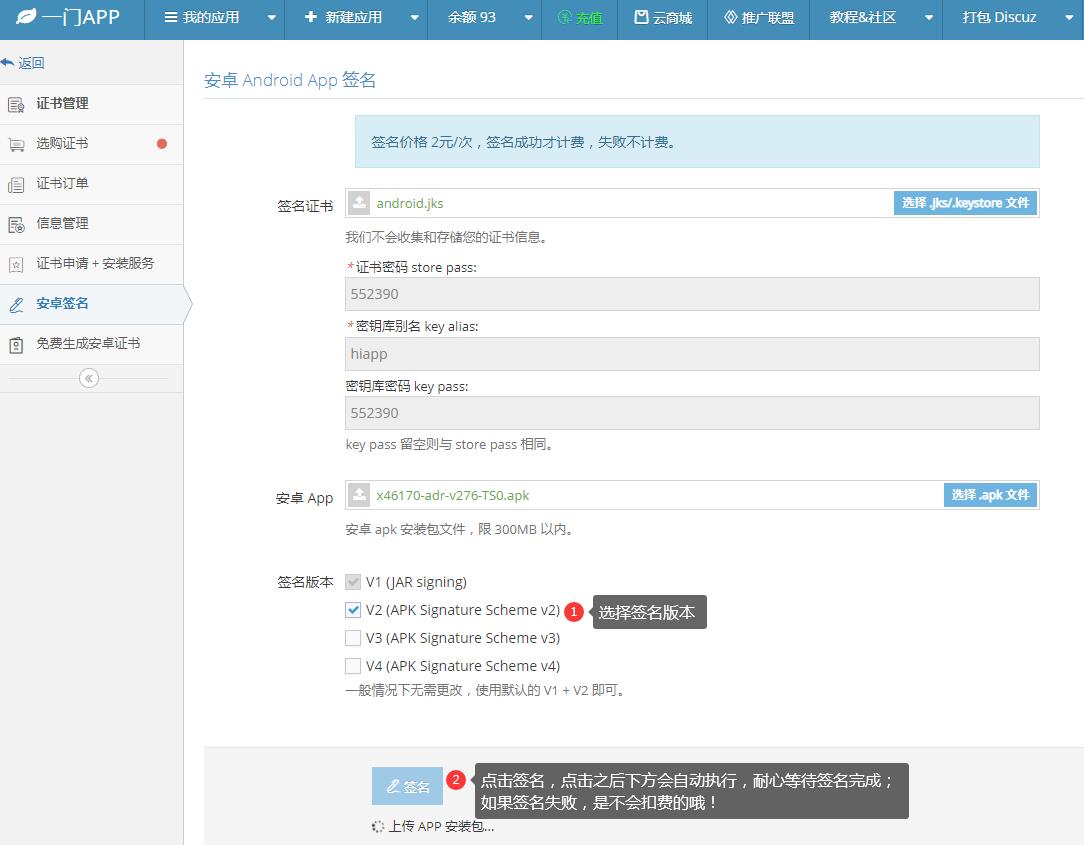
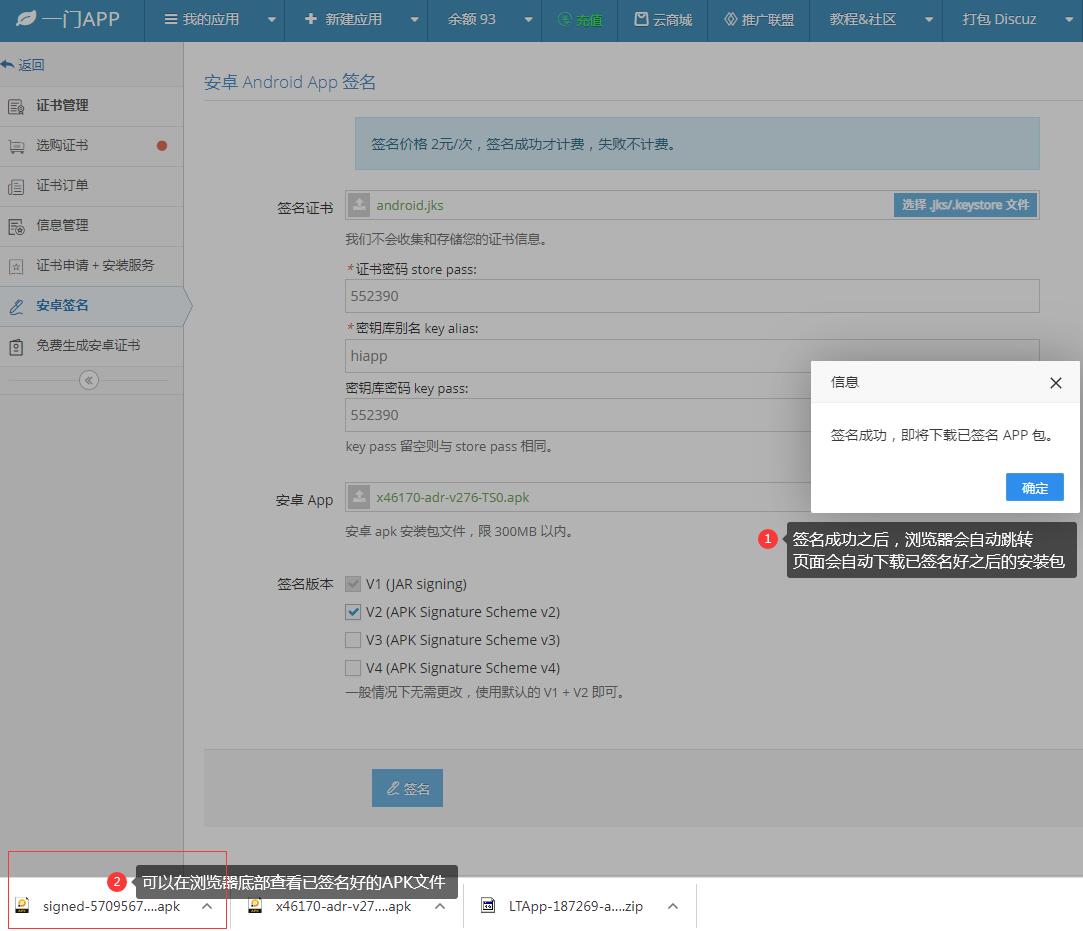
在线一键重签名APK文件