A:要提取Android应用的签名,可以使用以下方法:方法一:使用命令行工具(Java Keytool)步骤:1. 打开命令行终端。2. 进入具有签名应用的目录。3. 运行以下命令: `keytool -list -printcert -jarfile . 详情
A:APK签名校验是Android应用程序打包后的重要环节,它用于确保应用程序在传输和安装过程中的完整性和安全性。在C语言中进行APK签名校验,需要理解APK签名的原理和相关算法。APK签名原理:APK签名使用的是非对称加密算法,主要包括私钥和公钥。应用开发者 详情
A:在安卓开发中,生成新的签名文件是非常重要的步骤。这个过程会生成一个新的数字证书,用于对应用进行签名,确保应用的完整性和身份验证。签名文件(也称为keystore文件)是一个包含密钥对的二进制文件,由开发人员使用私钥对应用进行签名,以证明应用的身份和完整性。 详情
A:Kali Linux是一款专为安全测试和渗透测试而设计的操作系统,而在安卓应用安全测试中,签名是非常重要的一步。安卓签名工具(Android signing tools)用来对应用进行数字签名,确保应用在安装和运行过程中的完整性、真实性和安全性。在本篇文章 详情
A:安卓自定义签名工具是一种用于修改和生成Android应用程序签名的工具。在Android开发中,应用程序签名是一种验证应用包的方法,用于确保应用包的完整性和来源可靠性。通过选择合适的签名算法和生成签名密钥,开发者可以确保应用程序在安装和更新过程中不被篡改。 详情
A:APK签名是Android应用程序包的一部分,用于验证应用的来源和完整性。签名是由开发者使用私钥进行加密生成的数字证书,用于证明应用的真实性和完整性。在安装应用时,Android系统会验证应用的签名,以确保应用未被篡改或恶意修改。APK签名的验证过程如下: 详情
注册成为一门APP开发者
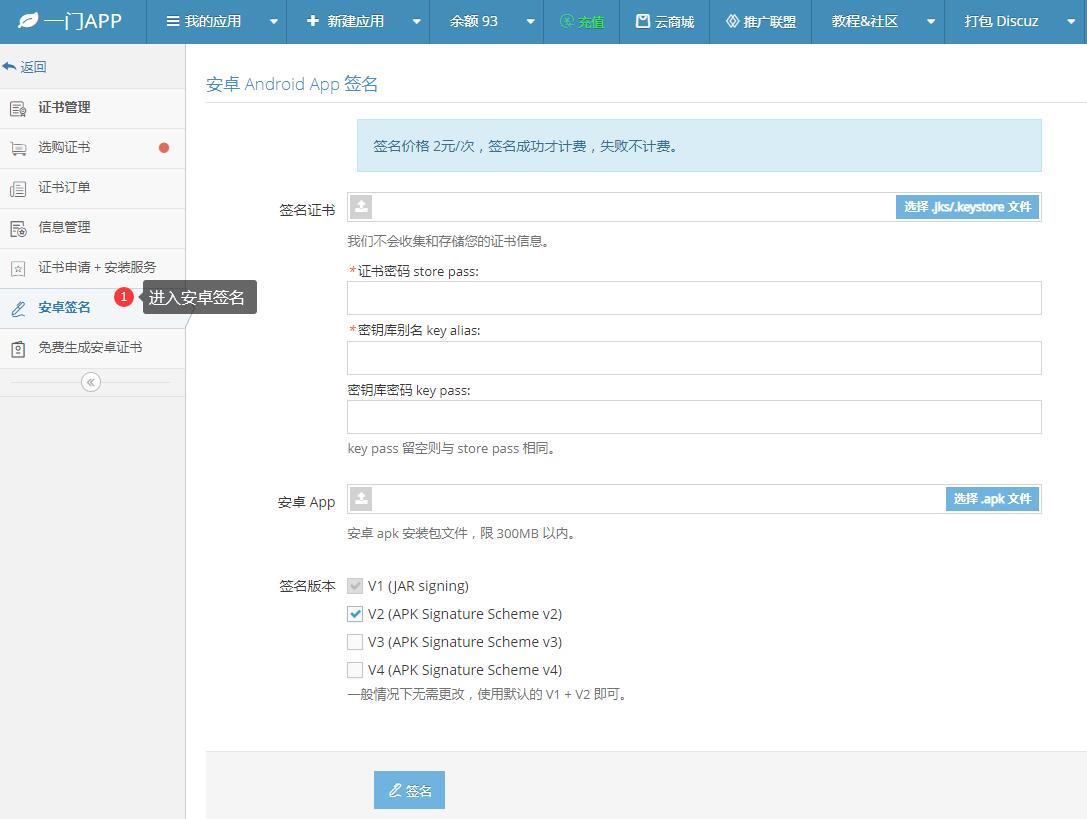
进入安卓重签名工具
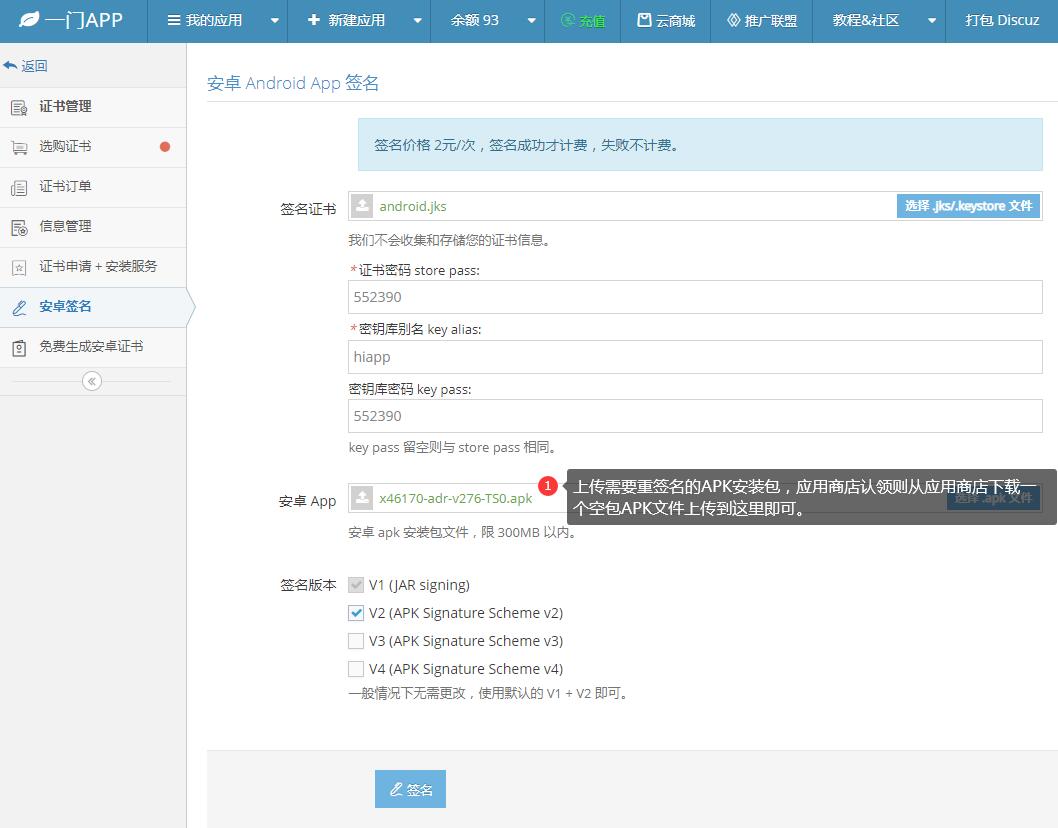
上传安卓证书、APK文件
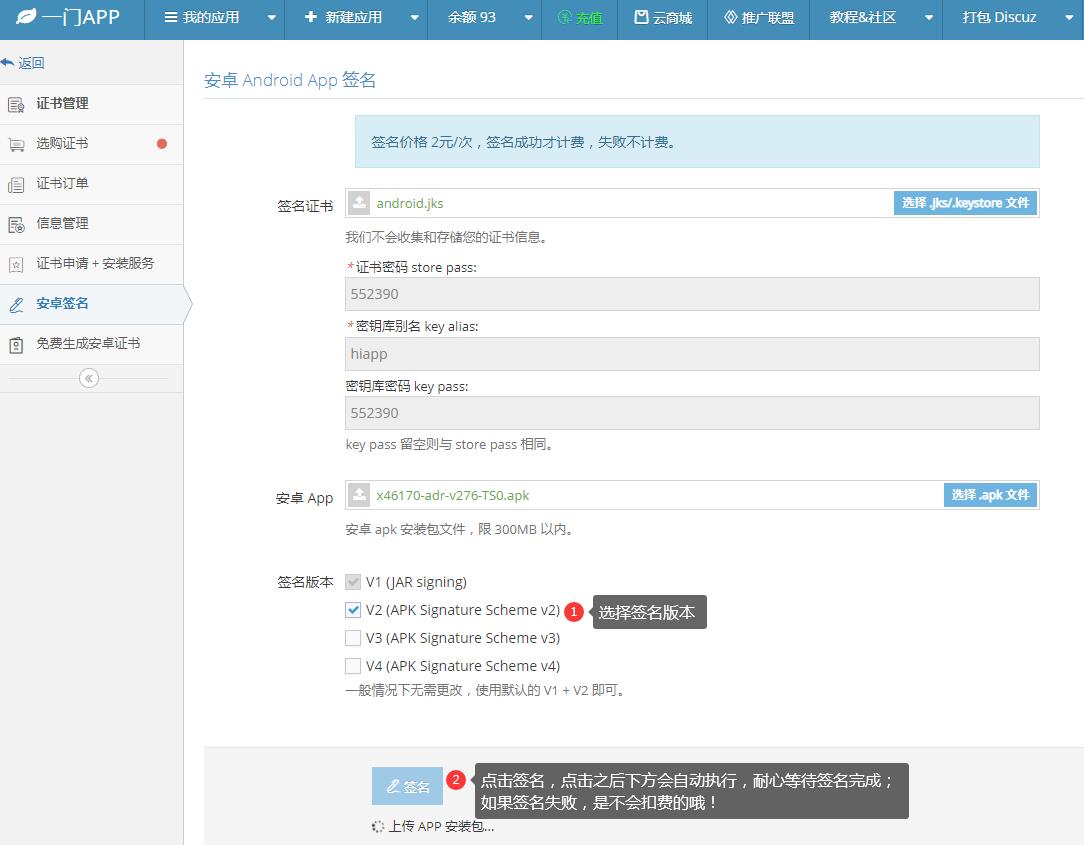
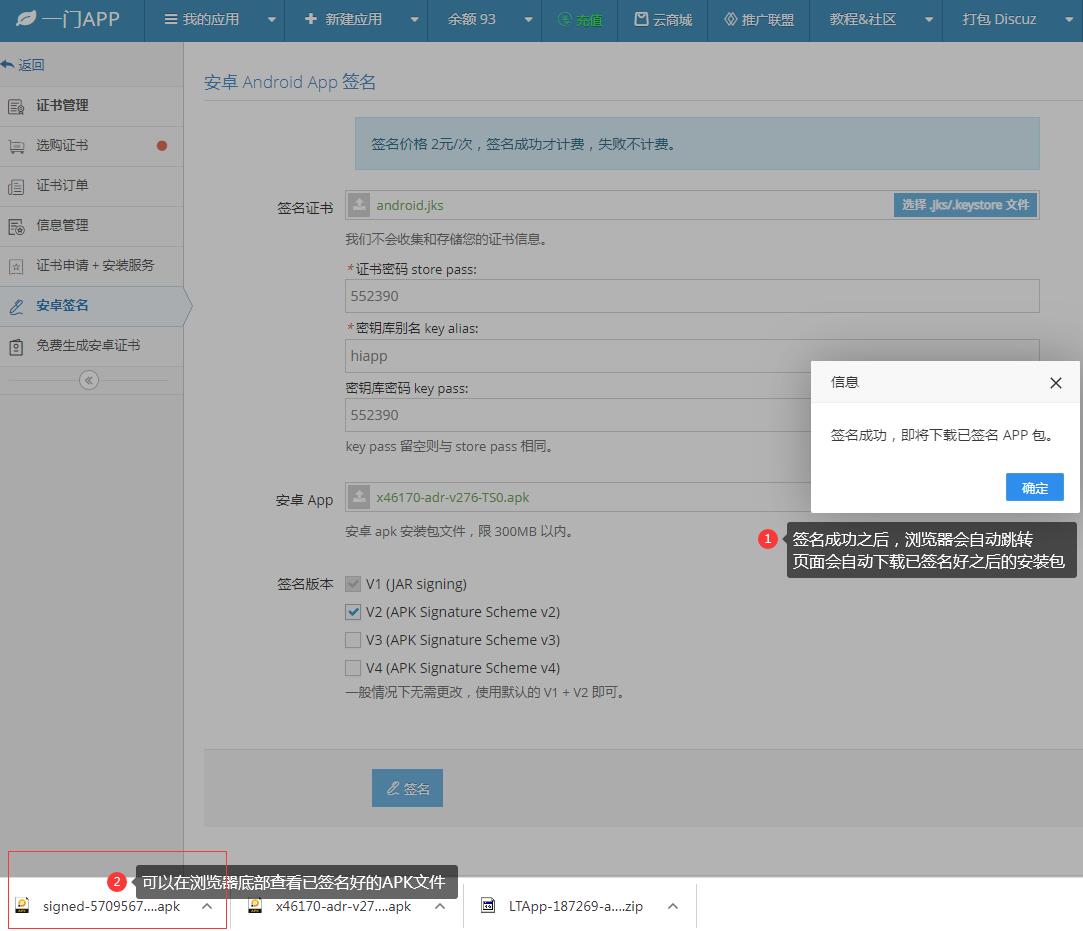
在线一键重签名APK文件